Preparación para la Certificación Microsoft AZ-900
Identidad, Acceso y Seguridad en Azure
Microsoft Entra, autenticación, identidades externas, Acceso Condicional, RBAC de Azure, Confianza cero, defensa por capas, cifrado y protección en la nube
Tiempo sugerido: 78 minutos • Nivel principiante • Alineado con el dominio de arquitectura y servicios de Azure de AZ-900
Por João Ricardo Dutra••Contenido original completo
1. Objetivos de identidad, acceso y seguridad
Este capítulo relaciona los servicios de identidad de , la autenticación, la autorización, la arquitectura de seguridad, el , la administración de claves y la protección de la postura en la nube. El objetivo es comprender cómo se refuerzan estos controles.
Diferenciar , y la identidad híbrida.
Comparar , y los métodos de .
Explicar las identidades externas, el y de .
Aplicar y .
Reconocer el , y .
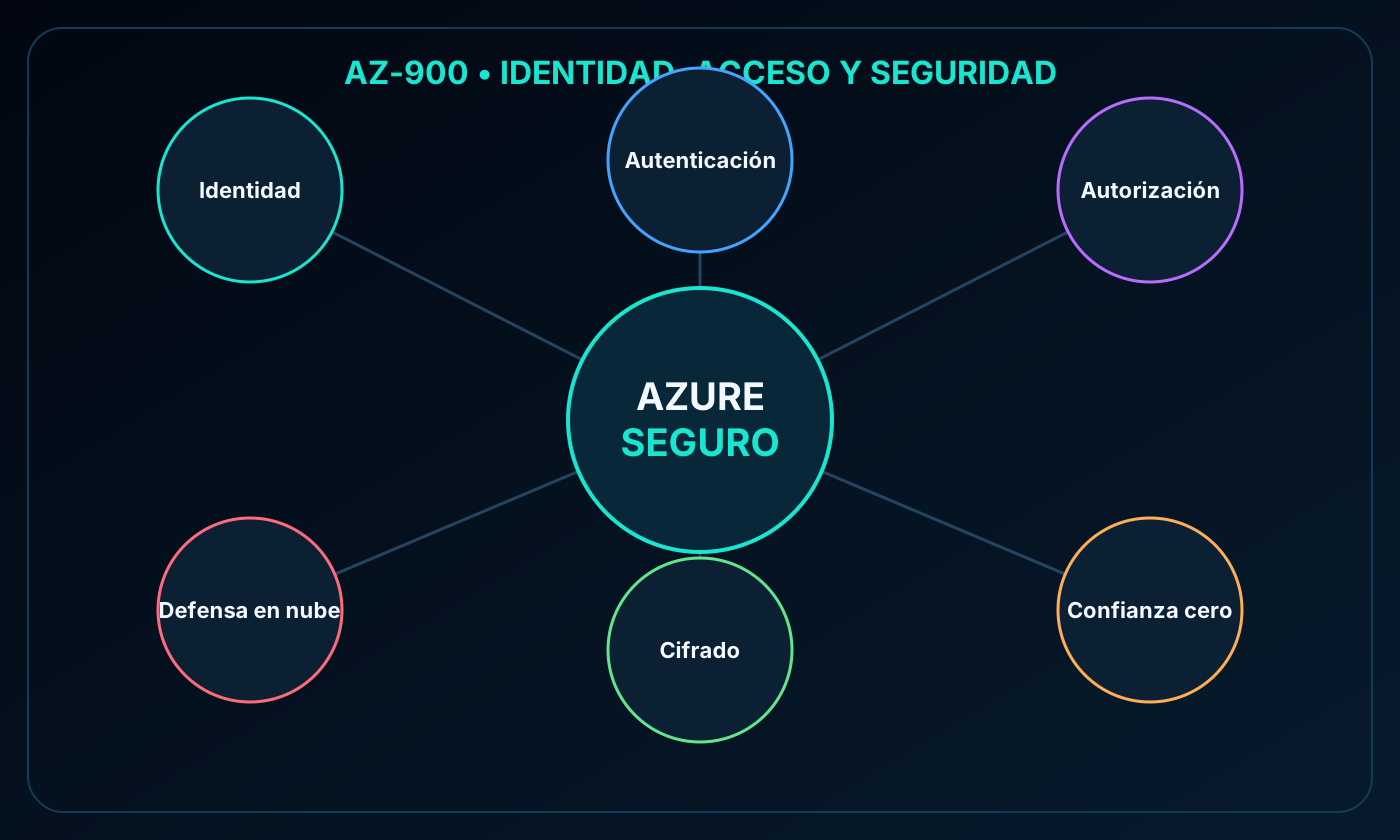
Mapa que conecta identidad, autenticación, autorización, ,, y protección en la nube.
2. como directorio en la nube
es el servicio de Microsoft para administrar identidades y acceso en la nube. Autentica identidades para servicios Microsoft, aplicaciones de terceros y aplicaciones creadas por la organización. El cliente controla las cuentas y directivas; Microsoft opera el directorio globalmente disponible.
Conectar Active Directory local con incorpora inteligencia de la nube. El servicio puede analizar el comportamiento de inicio de sesión y detectar intentos sospechosos desde dispositivos desconocidos o ubicaciones inesperadas.
3. Quién usa y qué ofrece
Usuarios del directorio y tareas frecuentes.
Público
Uso habitual
Administradores de TI
Controlar el acceso según las necesidades de carga y seguridad
Desarrolladores
Agregar autenticación basada en estándares, y credenciales existentes
Usuarios
Mantener su identidad y usar el autoservicio de restablecimiento de contraseña
Suscriptores de servicios
Autenticarse en , y servicios de Microsoft Dynamics
La autenticación incluye restablecimiento de contraseña de autoservicio, , listas de contraseñas prohibidas y .
La administración de aplicaciones incluye de aplicación, integración y el portal Mis aplicaciones.
La administración de dispositivos admite registro e integración con .
El estado del dispositivo puede utilizarse en directivas de .
4. Identidad híbrida con
Sin integración, el directorio local y exigen identidades separadas. sincroniza información entre y para ofrecer una experiencia coherente en recursos locales y de nube.
El diseño híbrido puede ampliar , y el restablecimiento de contraseña de autoservicio, conservando el directorio local para las cargas que todavía dependen de él. Deben definirse fuentes de autoridad y proteger las cuentas administrativas.
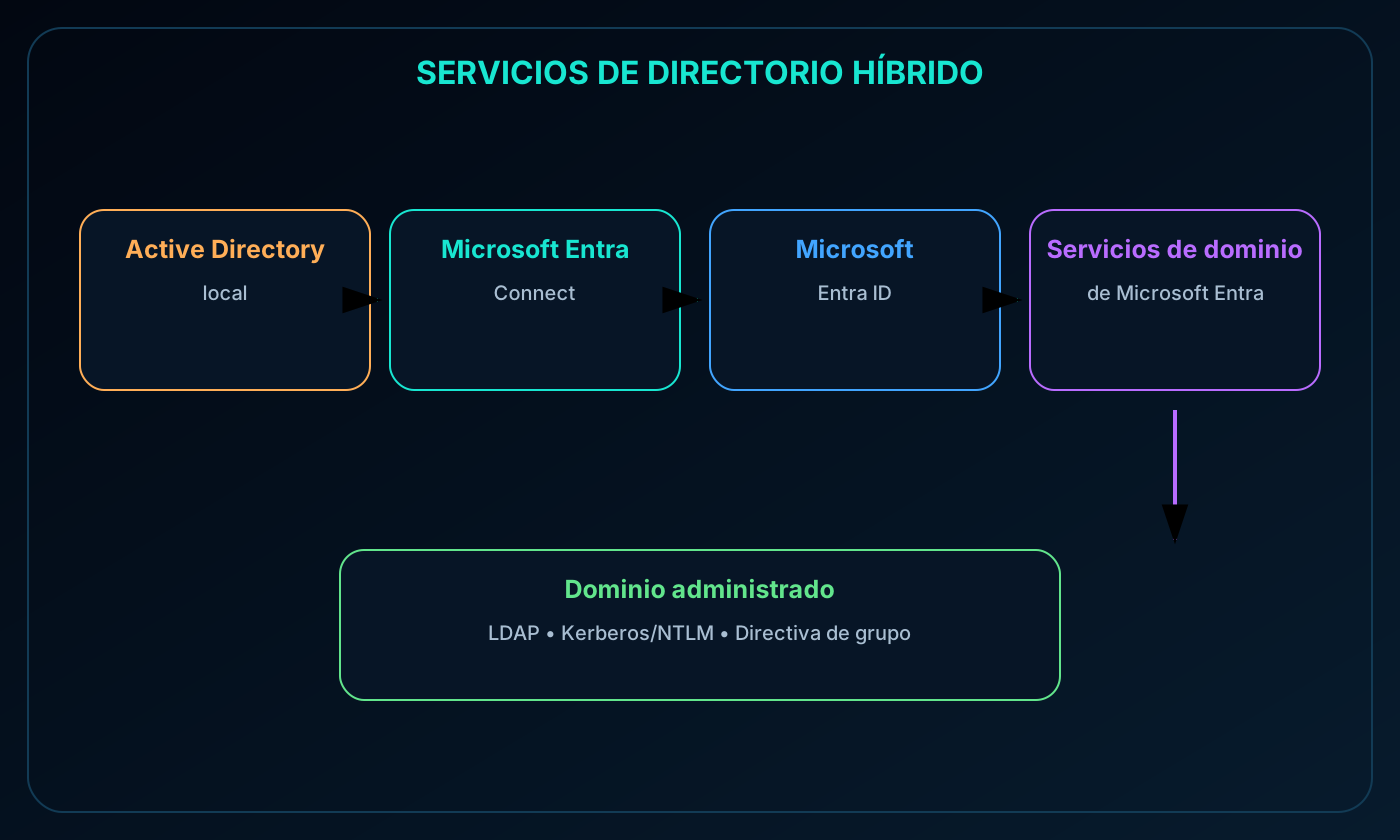
Flujo híbrido desde Active Directory local por hasta y .
5.
proporciona unión a dominio, , y autenticación o administradas. Permite trasladar a aplicaciones heredadas incompatibles con autenticación moderna sin operar controladores de dominio propios.
Los usuarios y grupos del de están disponibles en el dominio administrado y pueden usar sus credenciales actuales, lo que facilita la migración de aplicaciones que esperan servicios de dominio tradicionales.
6. Operación y sincronización del dominio administrado
El dominio se crea con un único. implementa dos controladores de dominio de Windows Server como conjunto de réplicas y administra configuración, actualizaciones, copias de seguridad y de discos en reposo.
La sincronización desde hacia el dominio administrado es unidireccional. Los objetos creados solo allí no regresan a . En un entorno híbrido, sincroniza primero el directorio local con .
7. Solidez de autenticación e inicio de sesión único
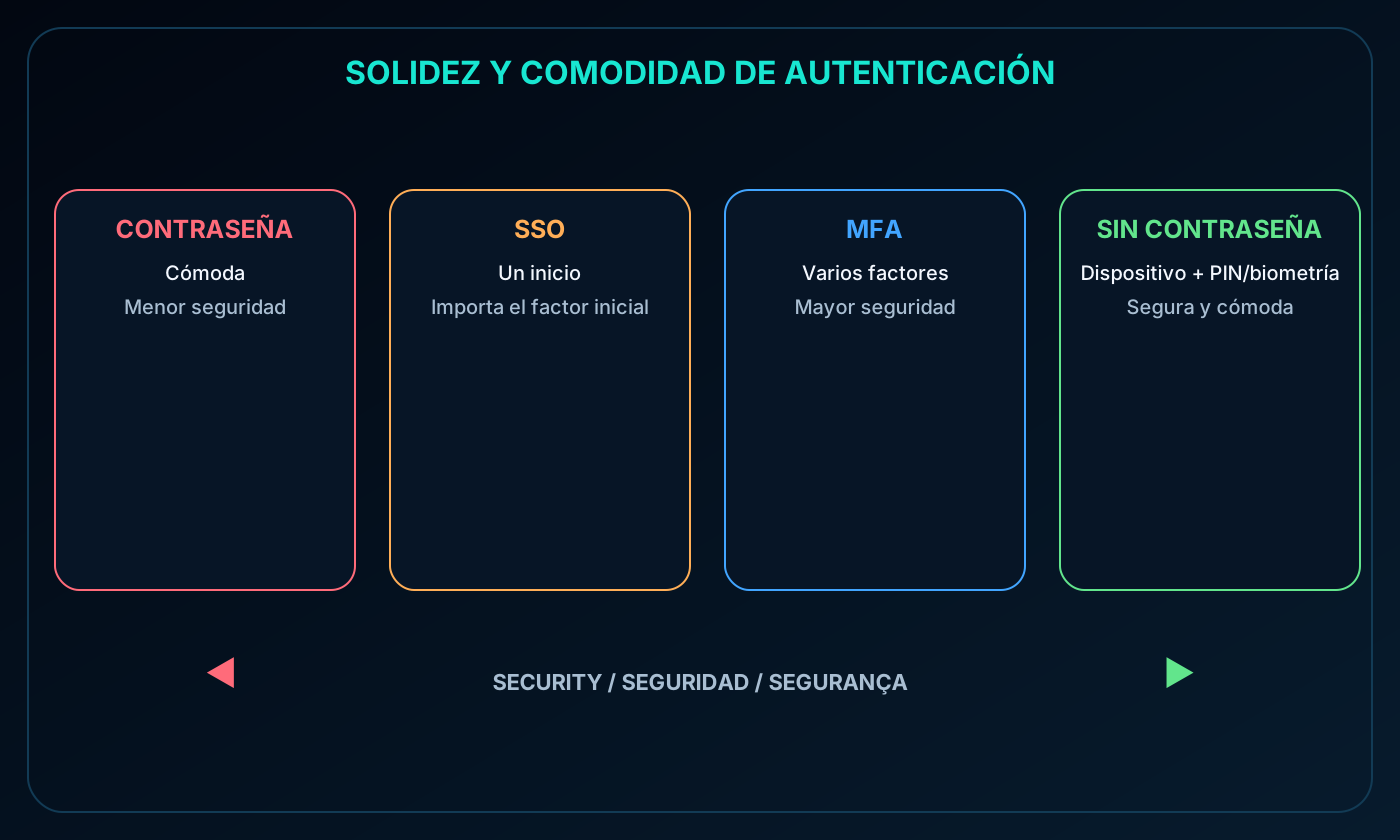
La autenticación verifica la identidad de una persona, servicio o dispositivo. Contraseñas, , y métodos sin contraseña ofrecen distintos equilibrios entre comodidad y resistencia a ataques; los métodos sin contraseña suelen combinar alta seguridad y facilidad.
permite acceder a varias aplicaciones de confianza después de un único inicio. Reduce la proliferación de contraseñas, bloqueos, restablecimientos y trabajo de ciclo de vida. Su seguridad depende del autenticador inicial porque las conexiones posteriores heredan esa confianza.
Comparación de contraseñas, inicio de sesión único, autenticación multifactor y métodos sin contraseña.
8. Autenticación multifactor
solicita una prueba adicional para que una contraseña robada no sea suficiente. Los factores corresponden a algo que el usuario sabe, posee o es. Combinar categorías protege más que repetir dos variantes de la misma.
Categorías de factores.
Categoría
Ejemplos
Algo conocido
Contraseña, PIN o respuesta de desafío
Algo poseído
Teléfono registrado, notificación de aplicación o llave física
Algo inherente
Huella digital o reconocimiento facial
La autenticación multifactor de puede pedir llamada telefónica, notificación de , llave de seguridad u otro método registrado. puede exigir según identidad, dispositivo, ubicación, aplicación o riesgo.
9. en
La elimina la contraseña del acceso habitual y usa un dispositivo de confianza junto con PIN o biometría. Tras el registro, el usuario demuestra la posesión localmente sin transmitir un secreto reutilizable como una contraseña.
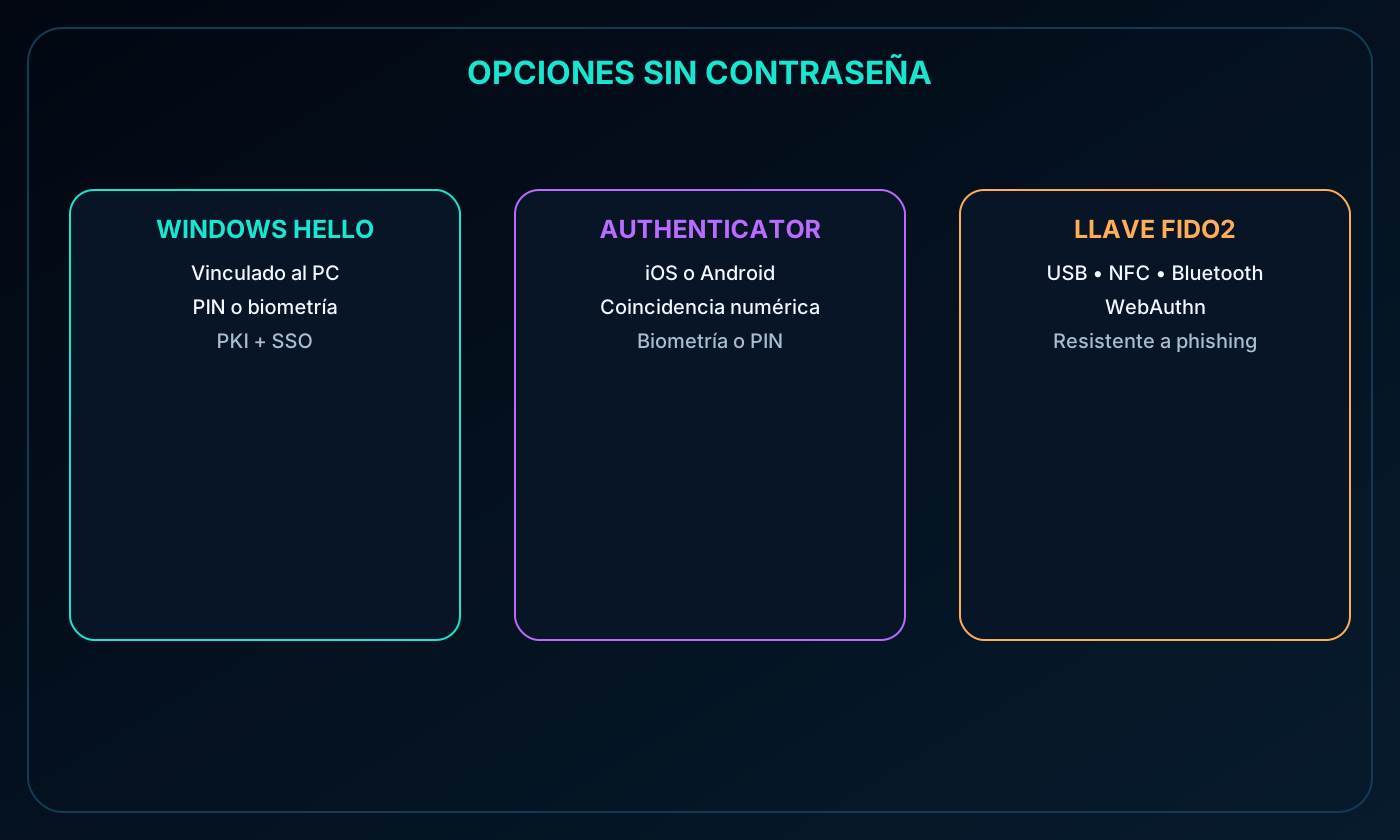
El módulo destaca Windows Hello para empresas, y llaves de seguridad FIDO2. Los tres reducen adivinación, reutilización, robo y exposición a y, al mismo tiempo, mejoran la experiencia.
10. Windows Hello, y FIDO2
Métodos sin contraseña.
Método
Funcionamiento
Uso indicado
Windows Hello para empresas
Vincula PIN o biometría al PC del usuario y puede integrarse con y
Trabajadores con dispositivo Windows asignado
Envía coincidencia de número a iOS o Android y confirma con biometría o PIN
Acceso móvil sin contraseña
Llave de seguridad FIDO2
Usa un autenticador WebAuthn resistente a mediante USB, NFC o Bluetooth
Acceso portátil de alta garantía
La llave FIDO2 se registra para el usuario y se elige como método principal. El dispositivo físico realiza la prueba criptográfica, por lo que no existe una contraseña reutilizable que exponer o adivinar.
Comparación de Windows Hello para empresas, y llaves de seguridad FIDO2.
11. Identidades externas y límite del
Una identidad externa pertenece a una persona, dispositivo o servicio fuera del . permite que asociados, proveedores, contratistas, clientes y consumidores usen identidades existentes mientras el de recursos controla autorización y directivas.
El proveedor externo autentica; la organización autoriza mediante o capacidades para clientes. Pueden emplearse cuentas profesionales, identidades sociales como Google o Facebook, cuentas Microsoft o identidades digitales gubernamentales compatibles.
12. Colaboración B2B, conexión directa e identidad de clientes
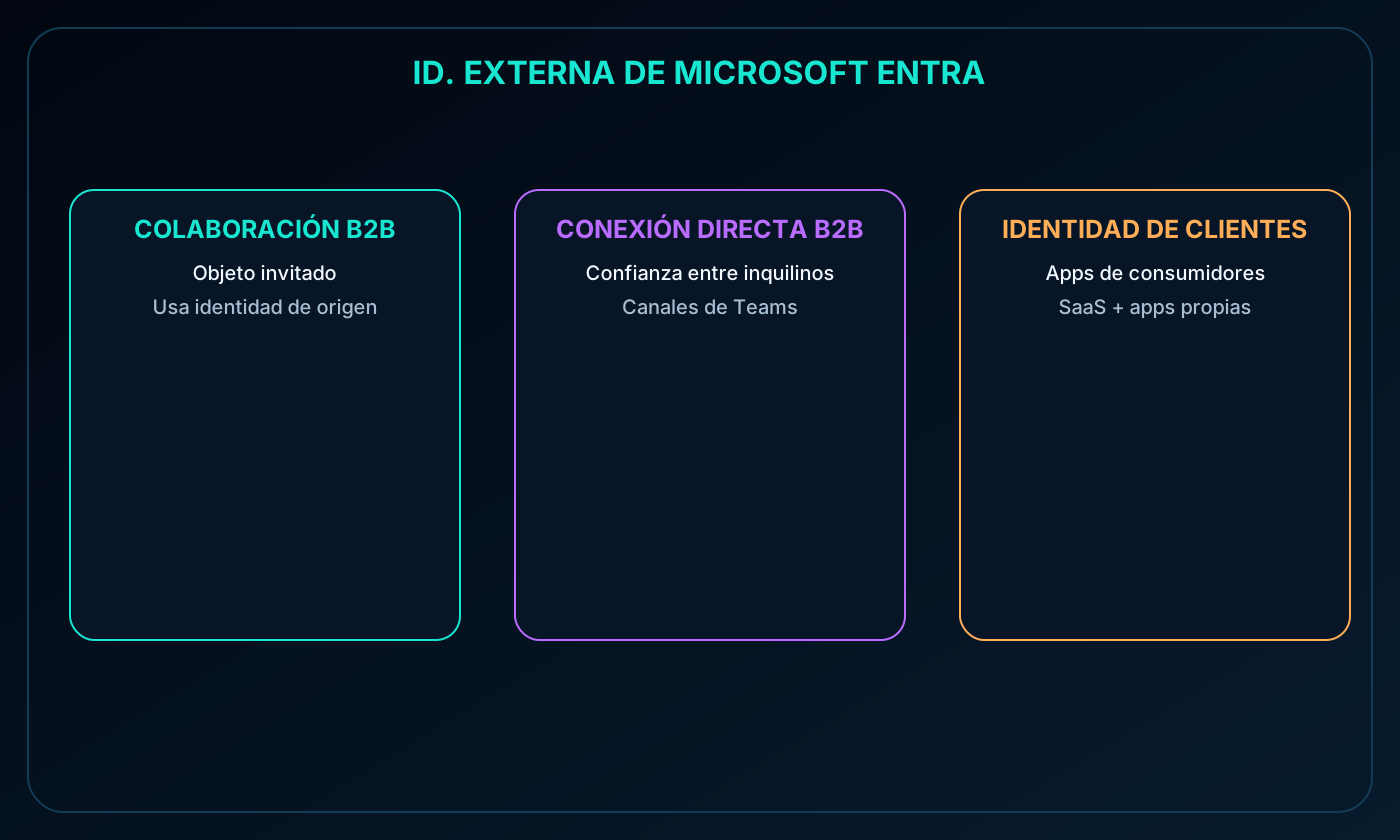
Capacidades de identidad externa.
Capacidad
Representación y escenario
Colaboración B2B
El usuario externo usa su identidad preferida y normalmente aparece como invitado en el directorio
Conexión directa B2B
Dos confían mutuamente para canales compartidos de Teams; el usuario permanece en su de origen
para clientes
Administra identidad y acceso de consumidores a aplicaciones o personalizadas, no a aplicaciones Microsoft
Los participantes de conexión directa no son objetos invitados, pero aparecen en el canal compartido y los informes del centro de administración de Teams. Las capacidades pueden combinarse según los recursos compartidos.
Modelos de identidad externa para invitados B2B, conexión directa y aplicaciones de clientes.
13. Gobierno del acceso de invitados
Administradores o usuarios autorizados pueden invitar a personas de otros e identidades sociales compatibles. El acceso no debe permanecer indefinidamente porque un proyecto lo necesitó una vez.
Las revisiones de acceso piden al invitado o responsable que certifique si todavía lo necesita. aporta recomendaciones y, al terminar, se conserva, ajusta o retira el acceso.
14. : señales, decisiones y aplicación
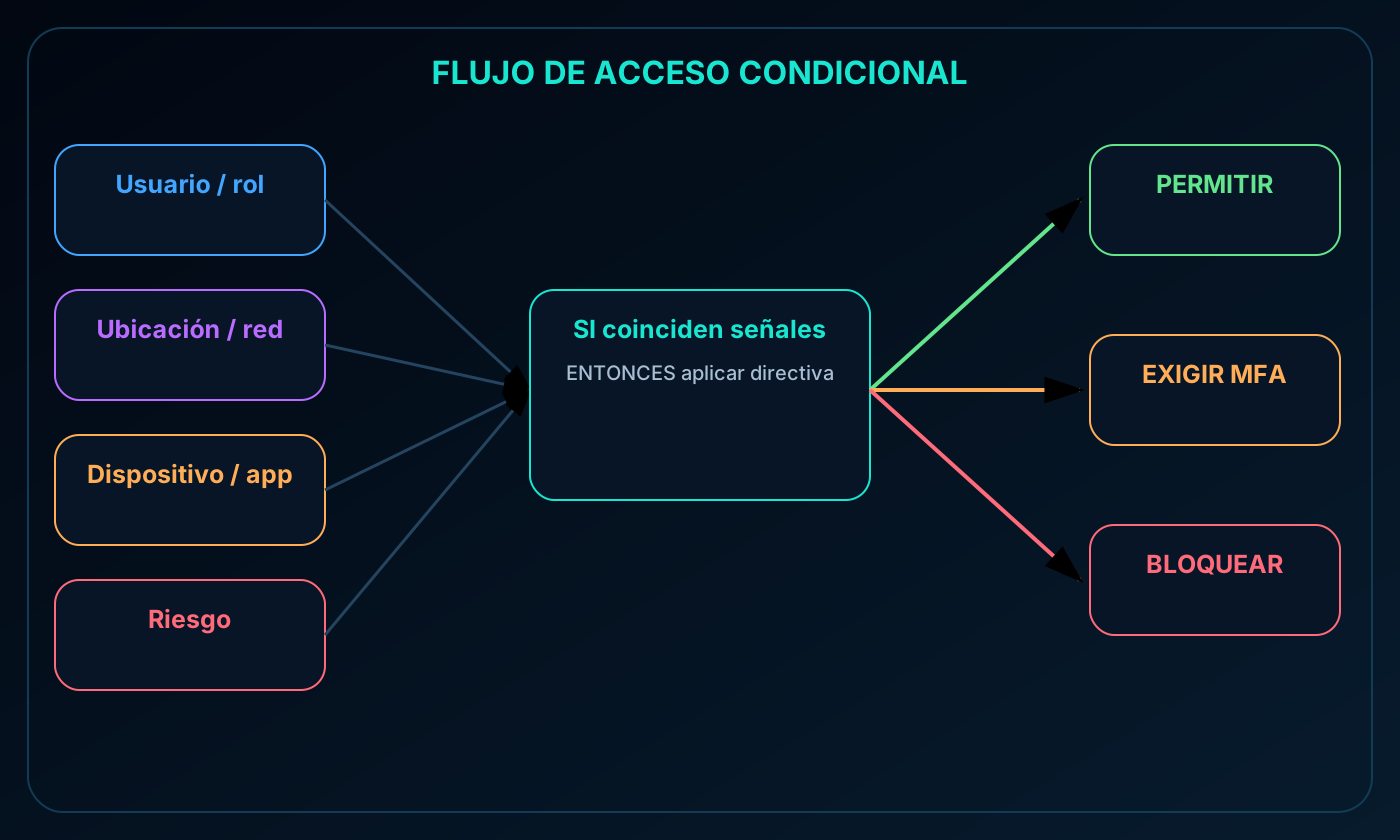
de analiza señales como usuario, rol, ubicación, dispositivo, aplicación, red y riesgo. Durante el inicio reúne contexto, decide según directivas y aplica el resultado: permitir, bloquear o solicitar un control adicional como .
Una petición habitual desde dispositivo conforme y ubicación conocida puede continuar. Una ubicación extraña, un equipo no administrado, un rol privilegiado o un inicio arriesgado pueden exigir autenticación más fuerte o bloqueo.
Flujo de desde señales de identidad hasta permitir, bloquear o exigir .
15. Escenarios comunes de
Exigir a administradores, roles privilegiados, aplicaciones sensibles o accesos fuera de redes de confianza.
Permitir un servicio solo mediante aplicaciones cliente aprobadas.
Exigir dispositivos administrados, seguros y conformes.
Bloquear ubicaciones desconocidas, redes inesperadas, inicios arriesgados u orígenes sin confianza.
equilibra productividad y protección aplicando fricción cuando el contexto la justifica. Las directivas deben probarse para evitar el bloqueo accidental de cuentas de emergencia o cargas críticas.
16. de y privilegio mínimo
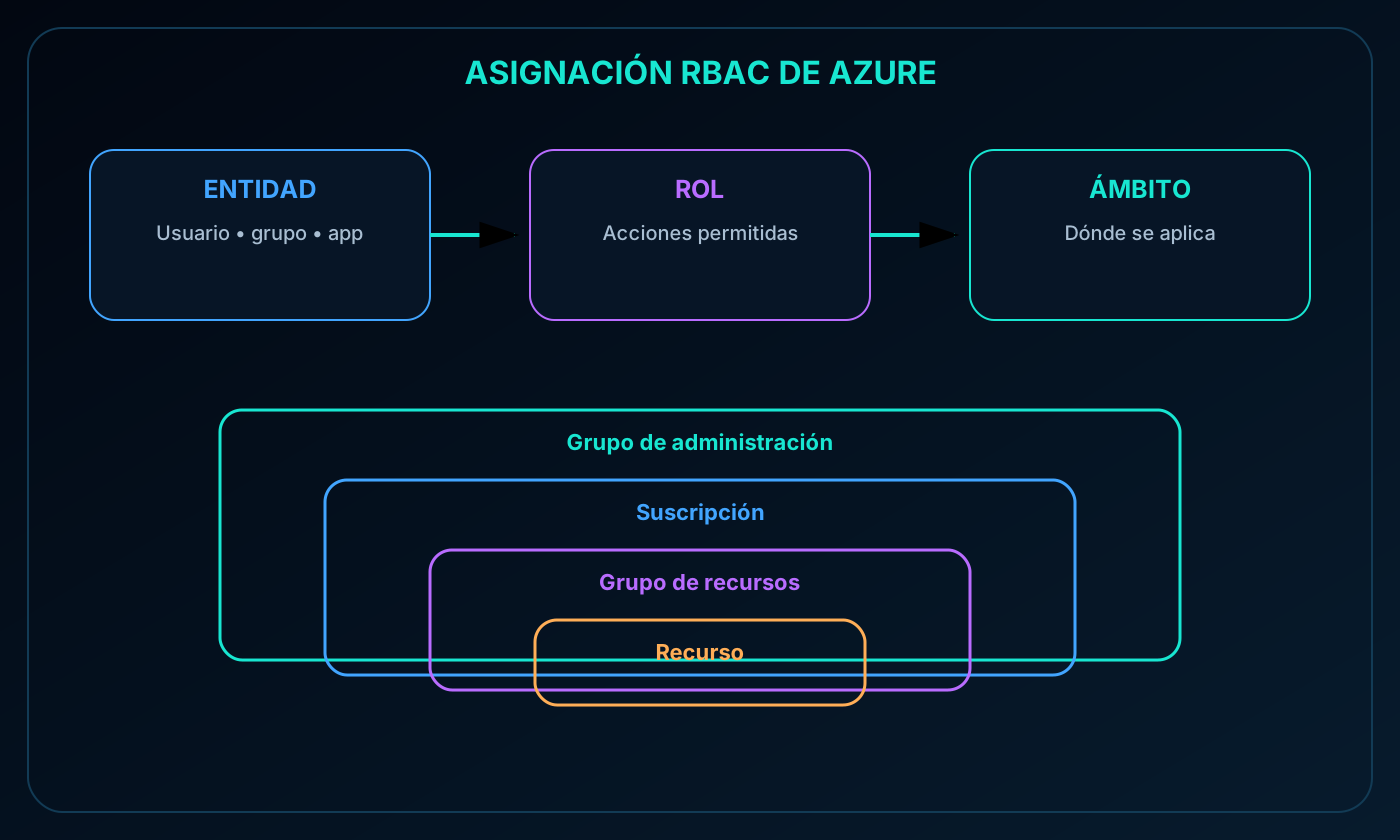
El control de acceso basado en rol de () autoriza acciones sobre recursos de . Aplica privilegio mínimo al definir qué puede hacer una y dónde. Los roles integrados cubren patrones comunes y los personalizados reflejan tareas especializadas.
Asignar roles a grupos simplifica incorporaciones y cambios: un nuevo ingeniero recibe los permisos del grupo y las asignaciones pueden alcanzar recursos nuevos. Un rol puede administrar, ofrecer lectura o conceder acciones muy concretas.
17. Ámbitos y herencia de de
Jerarquía del ámbito.
Ámbito
Efecto de herencia
Grupo de administración
Se hereda en suscripciones, grupos de recursos y recursos
Suscripción
Se hereda en todos los grupos y recursos de la suscripción
Grupo de recursos
Se hereda en los recursos del grupo
Recurso
Solo afecta al recurso seleccionado
Propietario en un grupo de administración puede administrar sus suscripciones descendientes; Lector en una suscripción ve sus grupos y recursos. Elegir el ámbito correcto es tan importante como elegir el rol.
Asignación de formada por entidad, rol y ámbito jerárquico.
18. Cómo se aplica de
de evalúa las operaciones de administración que pasan por desde Portal, , o la CLI de . No protege automáticamente la autorización interna de una aplicación ni todas las operaciones del plano de datos.
El modelo es aditivo y basado en permisos. Si una asignación concede lectura y otra escritura en el ámbito efectivo, la entidad recibe ambas. El gobierno debe revisar el resultado combinado y la herencia.
19. Principios de
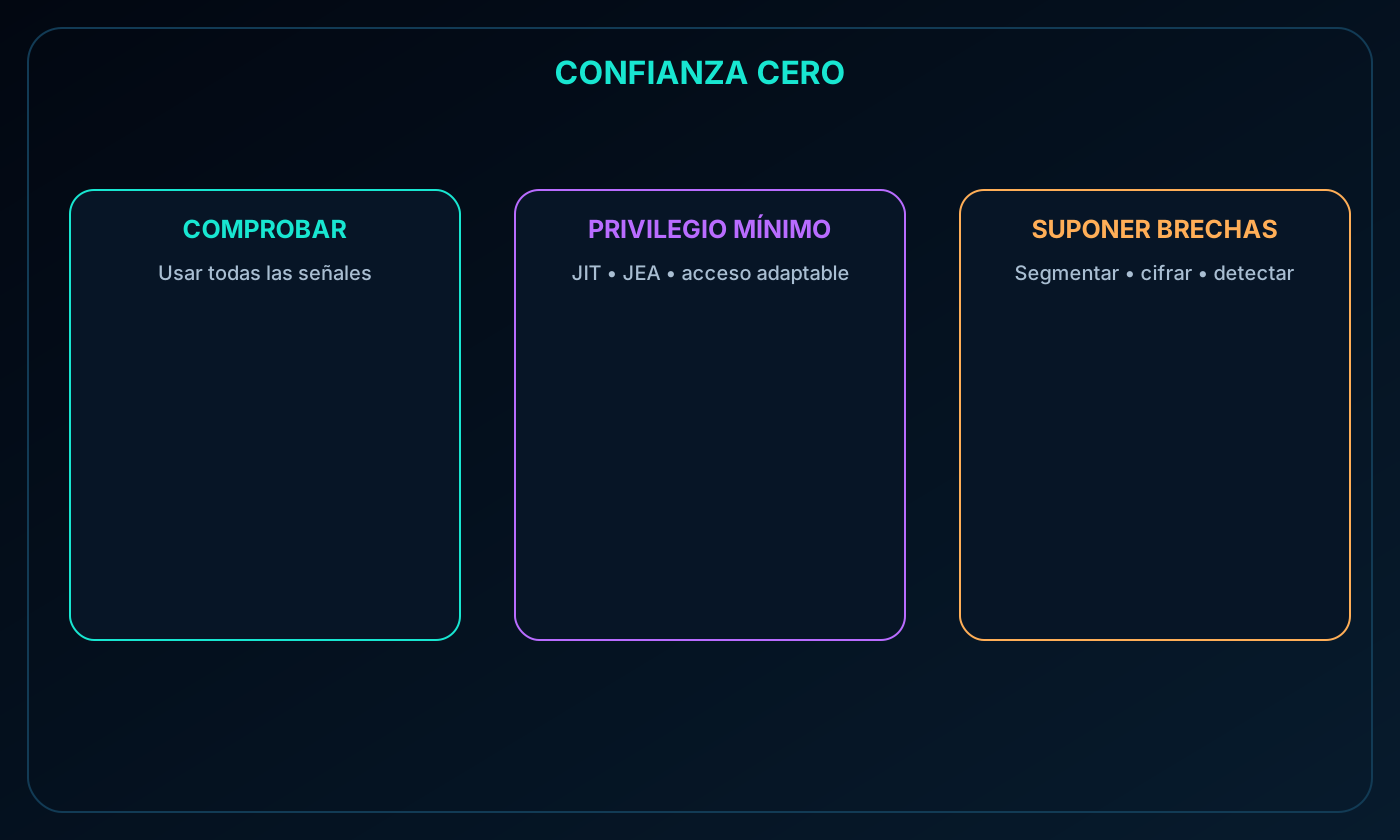
parte de que una infracción es posible y trata cada petición como si viniera de una red sin control. Se adapta al trabajo móvil y a personas, dispositivos, aplicaciones y datos distribuidos sin confiar por mera ubicación interna.
Tres principios de .
Principio
Significado práctico
Comprobar explícitamente
Autenticar y autorizar con todos los datos de identidad, dispositivo, ubicación, servicio y riesgo
Usar privilegios mínimos
Limitar acceso con controles ,, adaptables y de protección de datos
Dar por hecho que habrá brechas
Segmentar, comprobar de extremo a extremo, analizar actividad, detectar amenazas y reducir impacto
Principios de : comprobar explícitamente, usar privilegios mínimos y dar por hecho que habrá brechas.
20. en la práctica
Los diseños tradicionales solían confiar en equipos administrados dentro de la red y restringir y dispositivos personales. sustituye esa confianza de ubicación por evaluación continua y contextual.
Un usuario en red pública con dispositivo no administrado podría entrar en aplicaciones de bajo riesgo, recibir para sistemas sensibles o quedar bloqueado si el riesgo es alto. La decisión cambia con las señales.
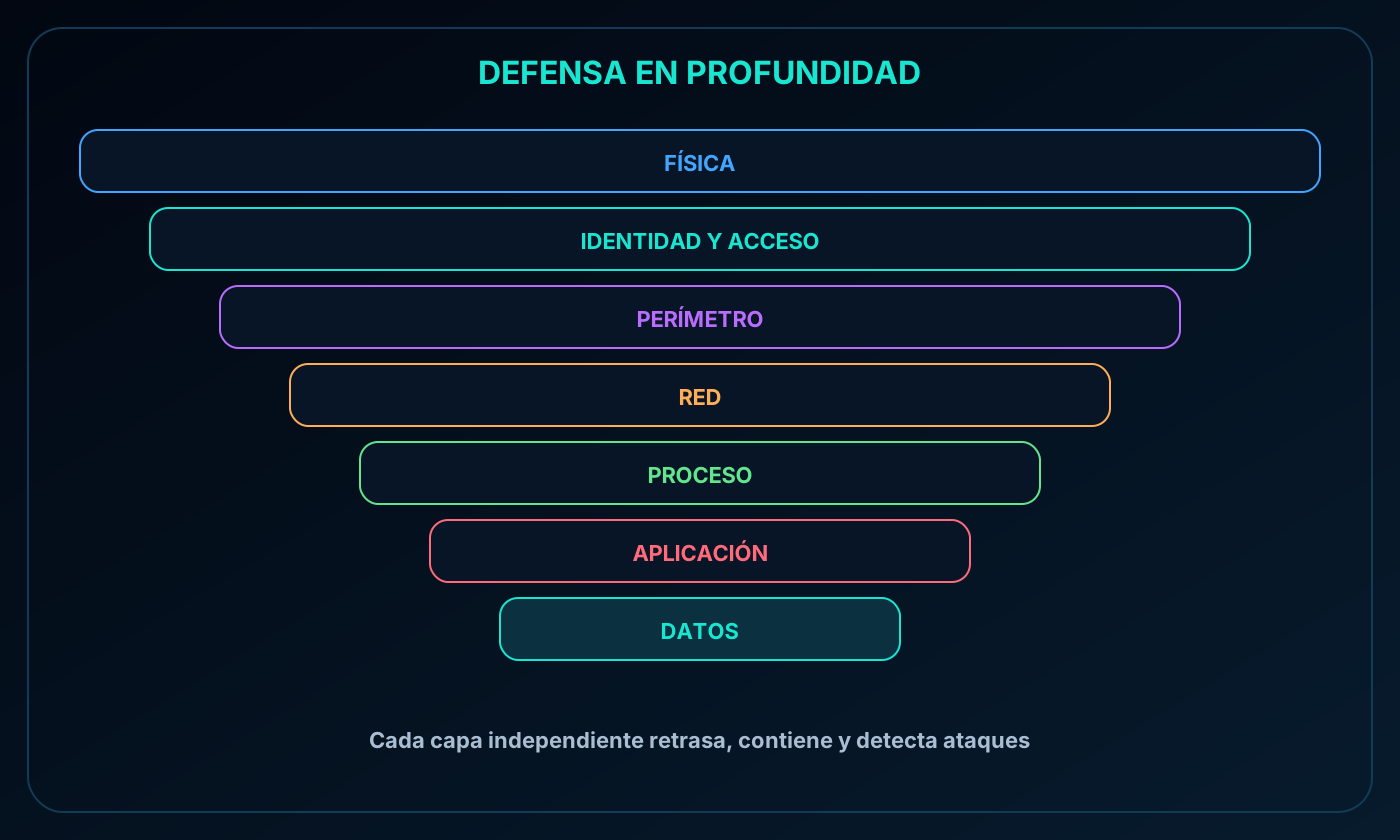
21. y sus capas
coloca salvaguardas independientes entre el atacante y los datos. Si un control falla, la siguiente capa retrasa el avance, limita la exposición y genera señales para respuesta manual o automática.
El modelo contiene seguridad física, identidad y acceso, perímetro, red, proceso, aplicación y datos. Es una guía de decisiones, no un producto único, y evita depender de una sola frontera.
Siete capas de que protegen los datos centrales.
22. Defensas física, de identidad y de perímetro
La seguridad física protege edificios, hardware y activos frente a acceso, robo o pérdida.
Identidad y acceso protege cuentas, limita permisos de infraestructura y cambios, usa y y audita eventos.
El perímetro identifica ataques, usa protección DDoS y firewalls para bloquear y alertar sobre actividad maliciosa.
23. Defensas de red y proceso
La red segmenta recursos, deniega de forma predeterminada, restringe entrada desde Internet, limita salida y protege la conectividad local.
El proceso protege máquinas virtuales, implementa protección de punto de conexión, elimina malware y mantiene sistemas y cargas actualizados.
La segmentación reduce el desde un sistema comprometido. Las rutas administrativas seguras y los parches disminuyen los puntos de entrada explotables.
24. Defensas de aplicaciones y datos
La seguridad de aplicaciones comienza en el ciclo de desarrollo, exige valores seguros, elimina vulnerabilidades y guarda secretos fuera del código.
La seguridad de datos protege confidencialidad, integridad y disponibilidad y aplica en reposo y en tránsito.
Los atacantes buscan bases de datos, discos de máquinas virtuales, como y almacenamiento en la nube. Por eso los datos ocupan el centro del modelo.
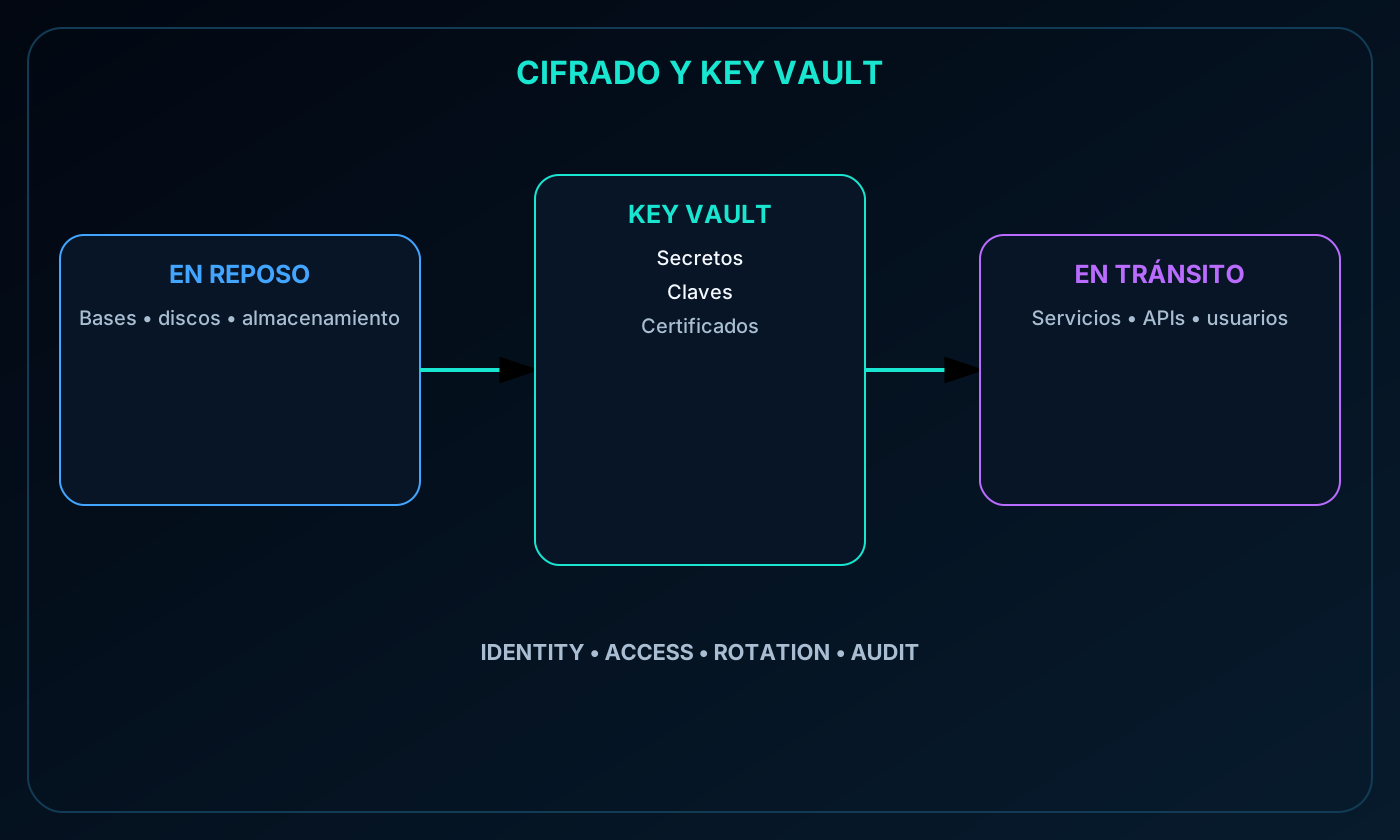
25. en reposo y en tránsito
El vuelve ilegible la información para quienes no están autorizados. En reposo protege bases de datos, discos y cuentas de almacenamiento; en tránsito protege datos entre servicios, aplicaciones, y usuarios. Un diseño sólido necesita ambos.
En una aplicación con y , los registros de clientes deben estar cifrados almacenados y al cruzar capas o conexiones. El también depende de identidad, autorización y claves correctas.
26. Administración de claves y secretos con
centraliza secretos como contraseñas y cadenas de conexión, claves de y certificados. Las aplicaciones recuperan estos valores en ejecución en lugar de incluir credenciales en código o archivos de configuración.
Controlar y auditar quién puede ver o usar claves y secretos.
Separar responsabilidades de consulta, uso y rotación.
Rotar claves y alertar antes del vencimiento para evitar interrupciones.
Usar identidades administradas para acceder sin credenciales codificadas.
en reposo y en tránsito con secretos, claves y certificados centralizados en .
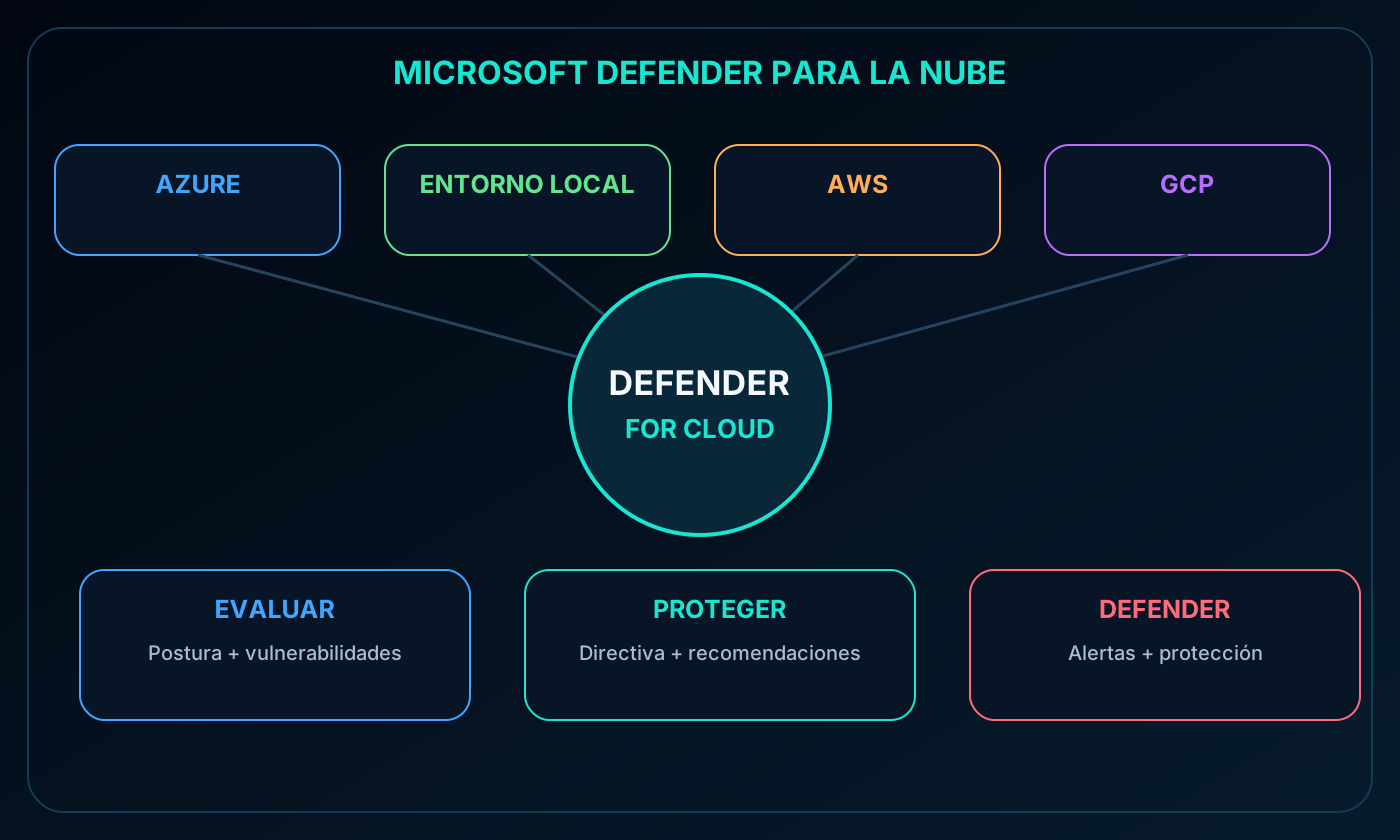
27. Cobertura de
combina administración de la posición de seguridad y protección frente a amenazas. Supervisa recursos de , locales, híbridos y multinube, recomienda mejoras y genera alertas.
Muchos servicios nativos de no necesitan implementación adicional; pueden agregarse componentes de recopilación para señales más profundas.
extiende planes a servidores externos y CSPM evalúa recursos multinube.
La cobertura incluye ,,, máquinas virtuales, redes y plataformas de contenedores.
En AWS puede ampliar recomendaciones, Defensor para Contenedores a Amazon EKS y Defender para servidores a EC2; también evalúa y protege GCP.
Cobertura de en , entorno local, AWS y GCP.
28. Evaluar, proteger y defender
Tres funciones de .
Función
Capacidades
Evaluar continuamente
Rastrear posición y vulnerabilidades en máquinas, registros de contenedores, SQL, datos e infraestructura
Proteger
Usar , punto de referencia de seguridad en la nube de Microsoft, recomendaciones, controles y puntuación segura
Defender
Generar alertas y protección avanzada para máquinas, bases de datos, contenedores, aplicaciones Web y redes
Defender para servidores puede integrarse con y mostrar hallazgos de de . Las directivas pueden abarcar grupo de administración, suscripción o .
Las alertas identifican recursos, sugieren corrección, pueden activar una aplicación lógica y exportarse. El análisis de cadena de eliminación correlaciona alertas. La protección avanzada incluye acceso a VM, puertos restrictivos y controles adaptables.
29. Evaluación del módulo con respuestas explicadas
Comprobación reformulada.
Pregunta
Respuesta
Motivo
¿Qué control cambia requisitos según ubicación y otras señales?
Analiza contexto y permite, bloquea o exige autenticación adicional.
¿Qué modelo empieza suponiendo el peor escenario?
Da por hecha una brecha y comprueba cada petición.
Una entidad obtiene lectura, escritura y lectura/escritura por distintos roles. ¿Qué queda efectivo?
Lectura y escritura
Las asignaciones de permiso se combinan en el ámbito efectivo.
¿Qué servicio guarda secretos, certificados y claves?
Centraliza material protegido y acceso controlado en ejecución.
30. Resumen y práctica con Copilot
establece y autentica identidades; y de deciden condiciones y ámbito. y guían el diseño; y protegen datos y claves; evalúa y defiende cargas.
La fuente recomienda Microsoft Certified: Security, Compliance, and Identity Fundamentals. También menciona pago por uso y prueba gratuita de de hasta 30 días; compruebe la oferta vigente.
Explore con Copilot Chat
Cree un escenario donde ,, y de se refuercen en .
Compare , e identidades externas con ejemplos.
Simule un incidente y explique cómo , claves, y reducen el impacto.
31. Glosario y referencias oficiales
Términos esenciales.
Término
Definición
Autenticación
Verificación de la identidad de una persona, dispositivo, servicio o carga.
Autorización
Decisión sobre qué puede hacer una entidad autenticada y en qué ámbito.
Límite de con identidades, aplicaciones y directivas.
Motor contextual que convierte señales de inicio en aplicación de directivas.
de
Sistema de basado en roles y ámbitos.
Modelo que comprueba explícitamente, limita privilegios y supone brechas.
Capas que evitan que el fallo de un control exponga los datos.
CSPM
Administración de postura para configuración, riesgo y cumplimiento multinube.