Emparelhamento de Rede Virtual do Azure: trânsito de gateway, rotas e encadeamento de serviços
Conecte redes virtuais locais e globais pelo backbone da Microsoft, configure o emparelhamento bidirecional e gateways compartilhados e amplie arquiteturas hub-spoke com rotas definidas pelo usuário e encadeamento de serviços.
Tempo de estudo sugerido: 70 minutos • Nível intermediário • Reescrita autoral baseada no módulo fornecido do Microsoft Learn e corrigida pela documentação vigente de redes do Azure
Por João Ricardo Dutra••Conteúdo autoral completo
1. Conecte redes isoladas sem expor suas cargas
Imagine uma empresa de engenharia que mantém serviços centrais, sistemas de manufatura e outras cargas em redes virtuais distintas. A separação cria limites claros de administração e segurança, mas alguns sistemas ainda precisam trocar tráfego. A solução deve usar endereços privados, evitar a internet pública e continuar compreensível à medida que regiões e assinaturas aumentam.
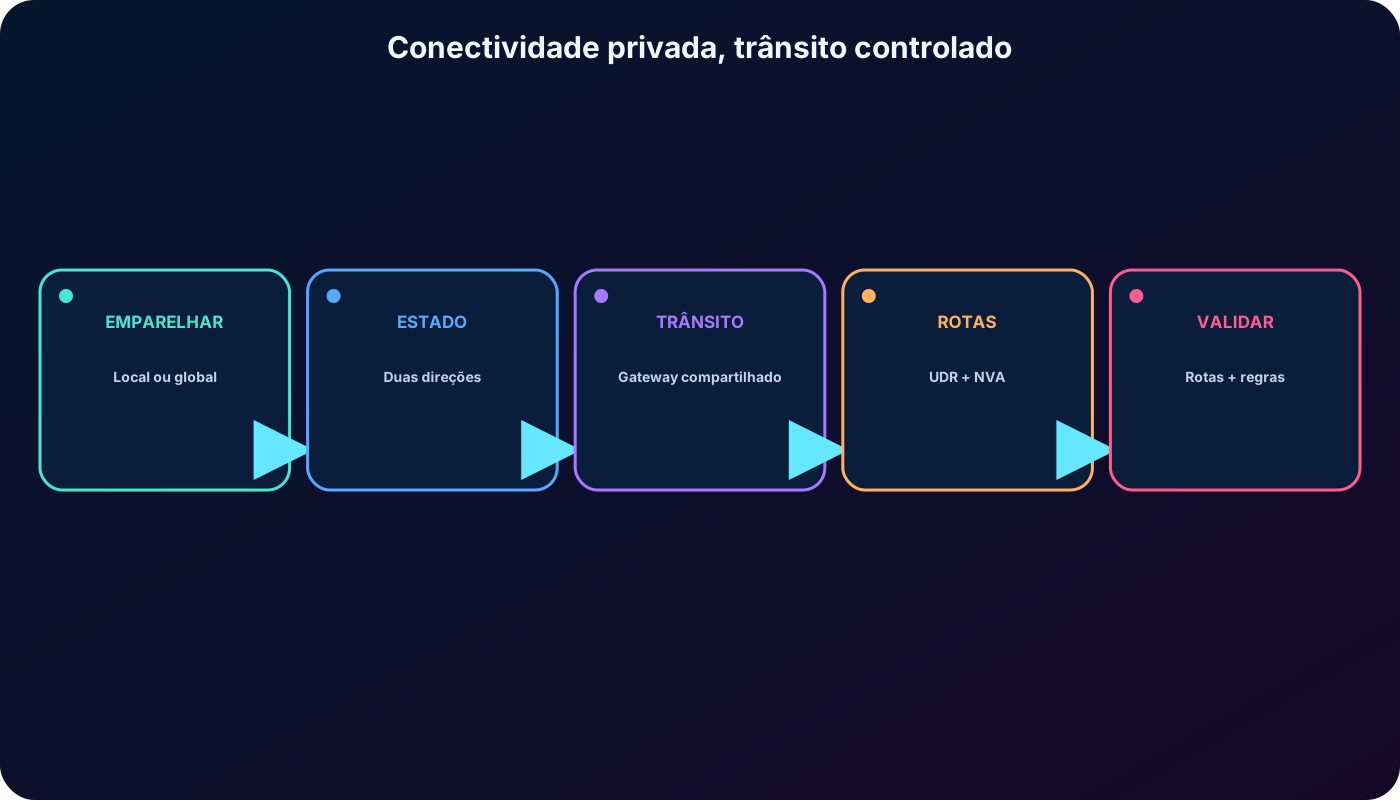
O Emparelhamento de cria uma relação lógica direta entre redes virtuais. Neste capítulo, você aprende a escolher o emparelhamento local ou global, concluir as duas direções, compartilhar conectividade híbrida por trânsito de e combinar rotas definidas pelo usuário com encadeamento de serviços em uma arquitetura hub-spoke.
Reconhecer recursos, benefícios, requisitos, limites e custos do emparelhamento.
Configurar as duas direções e interpretar os estados Iniciado e Conectado.
Compartilhar o do ou o Route Server com as opções corretas de trânsito.
Explicar a ausência de transitividade, o roteamento hub-spoke, as NVAs e o encadeamento de serviços.
Implementar e validar o exercício de conectividade entre sites fornecido.
São pré-requisitos úteis: redes em nuvem, , máquinas virtuais, planejamento e ferramentas de linha de comando para testar conectividade. O conteúdo prepara competências de rede cobradas na AZ-104.
O estudo avança de uma conexão privada direta para uma arquitetura roteada com várias redes.
2. O emparelhamento une rotas, não os recursos
Redes virtuais emparelhadas continuam sendo recursos independentes. Cada uma preserva seu espaço de endereços, sub-redes, controles de segurança, região, assinatura e ciclo de vida. A relação apenas permite que os recursos alcancem a outra rede por IPs privados, como se os prefixos fizessem parte de um ambiente de roteamento conectado.
Os pacotes percorrem o backbone privado da Microsoft, não a internet pública. Um gateway de VPN não é necessário somente para unir duas VNets, e o emparelhamento não cria um túnel adicional de . A plataforma entrega o caminho; , firewalls, autenticação da aplicação e requisitos de continuam sob responsabilidade da arquitetura.
3. Emparelhamento local e global atendem posicionamentos diferentes
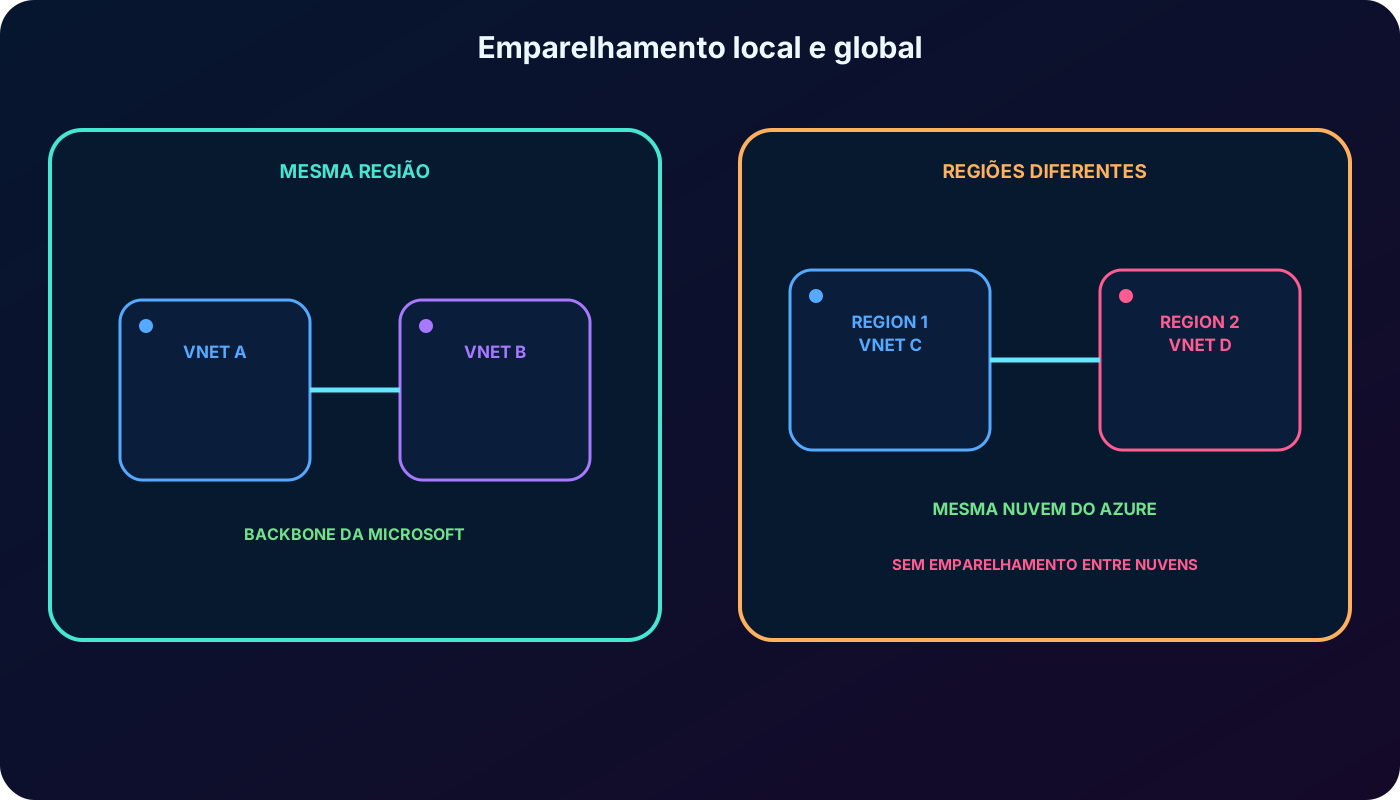
Os dois tipos de emparelhamento.
Tipo
Posicionamento
Uso comum
Emparelhamento de rede virtual
As duas VNets estão na mesma região do .
Separar camadas, equipes ou ambientes com comunicação privada de baixa latência.
Emparelhamento de rede virtual global
As VNets estão em regiões diferentes, dentro da mesma nuvem do .
Aplicações multirregião, recuperação de desastre e serviços compartilhados entre regiões.
Atualmente, o permite emparelhamento global entre regiões da nuvem pública, do China ou do Government, sempre dentro da mesma nuvem. A fronteira entre nuvens não pode ser atravessada; uma VNet pública, por exemplo, não é emparelhada diretamente com uma VNet do Government.
A localização determina o tipo, mas a relação nunca cruza a fronteira de uma nuvem.
4. Por que administradores escolhem o emparelhamento
Conectividade privada: os recursos usam IPs privados e o backbone da Microsoft, sem público.
Desempenho: na mesma região, a latência se aproxima da observada em uma única VNet; a taxa de transferência depende principalmente do tamanho da VM ou do limite do recurso.
Simplicidade operacional: o caminho direto entre VNets dispensa e túnel.
Propriedade flexível: com as permissões adequadas, as redes podem pertencer a assinaturas e do distintos.
Alcance regional: o emparelhamento global evita uma VNet a VNet separada nos cenários compatíveis.
Continuidade: criar a relação não exige indisponibilidade das cargas.
Há cobrança nominal pelo tráfego de entrada e saída conforme o modelo de preços da . Dispensar um não significa que o transporte seja gratuito.
5. Espaços de endereço, e correções atuais
Os espaços de endereço não podem se sobrepor, pois não existiria uma rota inequívoca para prefixos iguais.
A antiga exigência de excluir o emparelhamento antes de alterar endereços está desatualizada. É possível adicionar, remover ou redimensionar faixas e sem interromper o espaço já emparelhado; depois, sincronize cada par remoto após cada alteração.
A resolução de nomes padrão fornecida pelo não atravessa automaticamente o emparelhamento. Use Privado do ou personalizado para nomes entre redes.
Clientes ponto a site podem precisar baixar novamente o pacote de configuração para aprender os prefixos adicionados pelo emparelhamento.
O material exportado cita limitações do balanceador interno Básico no emparelhamento global. O Basic foi desativado em 30 de setembro de 2025; projetos atuais devem usar Standard .
Se duas VNets estiverem ligadas ao mesmo tempo por emparelhamento e por uma conexão de VNet a VNet, o prefere o caminho de emparelhamento para o tráfego direto. Verifique as rotas efetivas antes de concluir qual caminho está em uso.
6. O emparelhamento é direcional e possui dois objetos
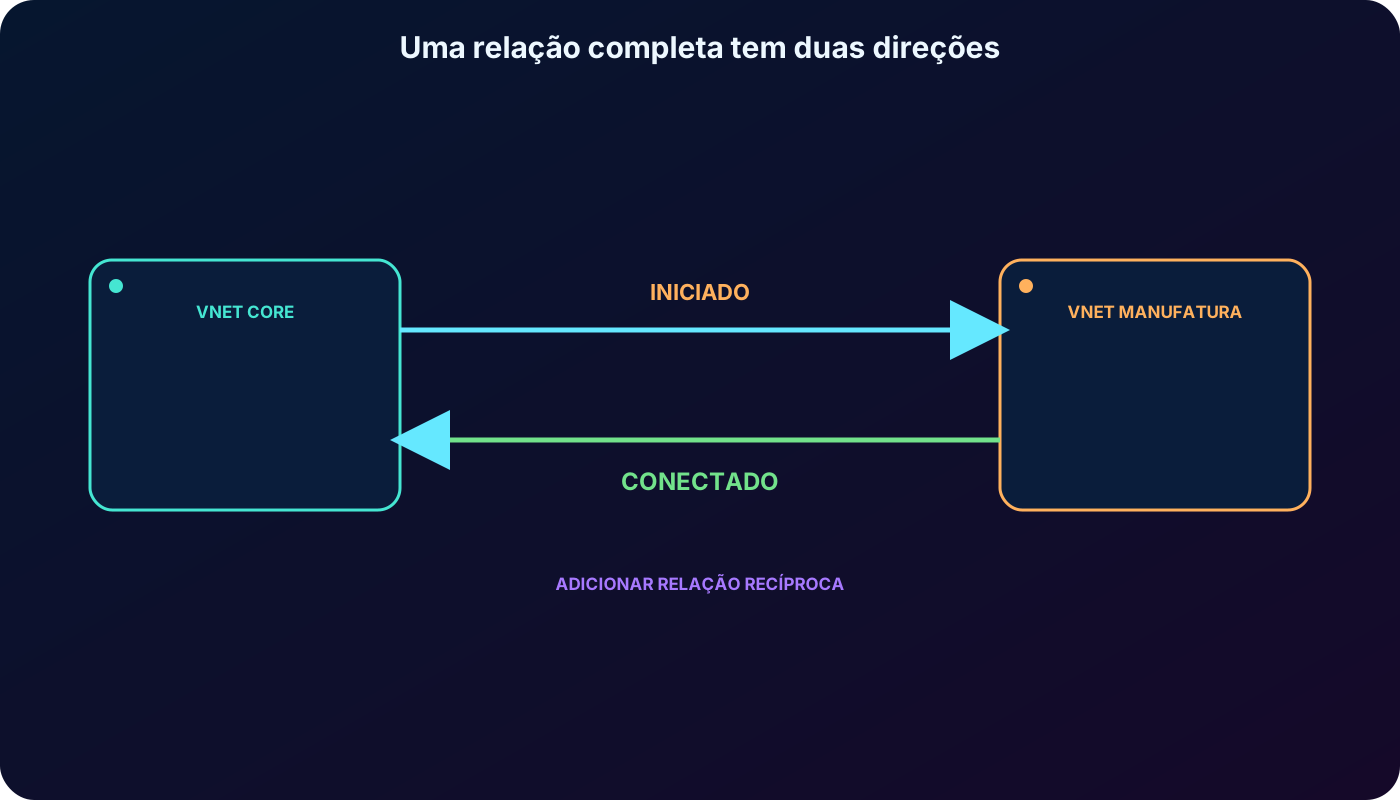
Uma conexão completa possui um objeto de emparelhamento em cada VNet. Criar apenas Core-para-Manufacturing deixa o estado como Iniciado, porque falta a relação inversa. Depois que Manufacturing-para-Core é criada e as propriedades são compatíveis, os dois lados mostram Conectado.
Estados destacados no módulo.
Estado
Significado
Ação
Iniciado
Existe somente uma direção ou o lado remoto ainda não concluiu sua configuração.
Criar ou corrigir o emparelhamento recíproco.
Conectado
Os dois objetos direcionais existem e a relação foi estabelecida.
Validar rotas, segurança, e a aplicação.
O pode criar as duas direções no mesmo fluxo quando o operador tem acesso a ambas as VNets. Entre assinaturas ou , administradores diferentes podem precisar coordenar os dois lados.
Visualize dois vetores direcionais, não uma única linha sem direção.
7. Permissões e ferramentas de criação
O gerenciamento pode ser feito pelo ,, CLI do , ou automação declarativa. A função interna Colaborador de Rede contém as ações comuns de rede; uma função personalizada pode conceder apenas as permissões de emparelhamento necessárias. A autorização alcança as duas redes, mesmo em assinaturas ou distintos.
Confirme que as duas VNets existem e não usam prefixos sobrepostos.
Identifique a rede local e a remota da direção configurada.
Crie a primeira direção e observe Iniciado se a recíproca ainda não existir.
Crie a direção inversa e aguarde Conectado dos dois lados.
Revise as quatro opções de acesso e trânsito em vez de aceitá-las sem avaliar o fluxo.
8. Leia as quatro configurações como decisões de tráfego
Conceitos atuais do portal para cada direção.
Conceito
Efeito quando habilitado
Permitir acesso da VNet emparelhada
Autoriza a comunicação comum por privado, ainda sujeita a e outros controles.
Permitir tráfego encaminhado da VNet emparelhada
Aceita pacotes cuja origem real está fora da rede remota, como os enviados por uma NVA. Não cria UDR nem configura o dispositivo.
Permitir que o ou Route Server local encaminhe para a VNet emparelhada
Oferece o serviço de trânsito local ao lado remoto.
Permitir que esta VNet use o ou Route Server remoto
Faz o lado local consumir o trânsito remoto. Uma VNet que usa remoto não pode ter próprio.
As opções são independentes em cada direção. Habilite somente os fluxos necessários e complemente a decisão com , política de firewall, tabelas de rotas e controles da carga.
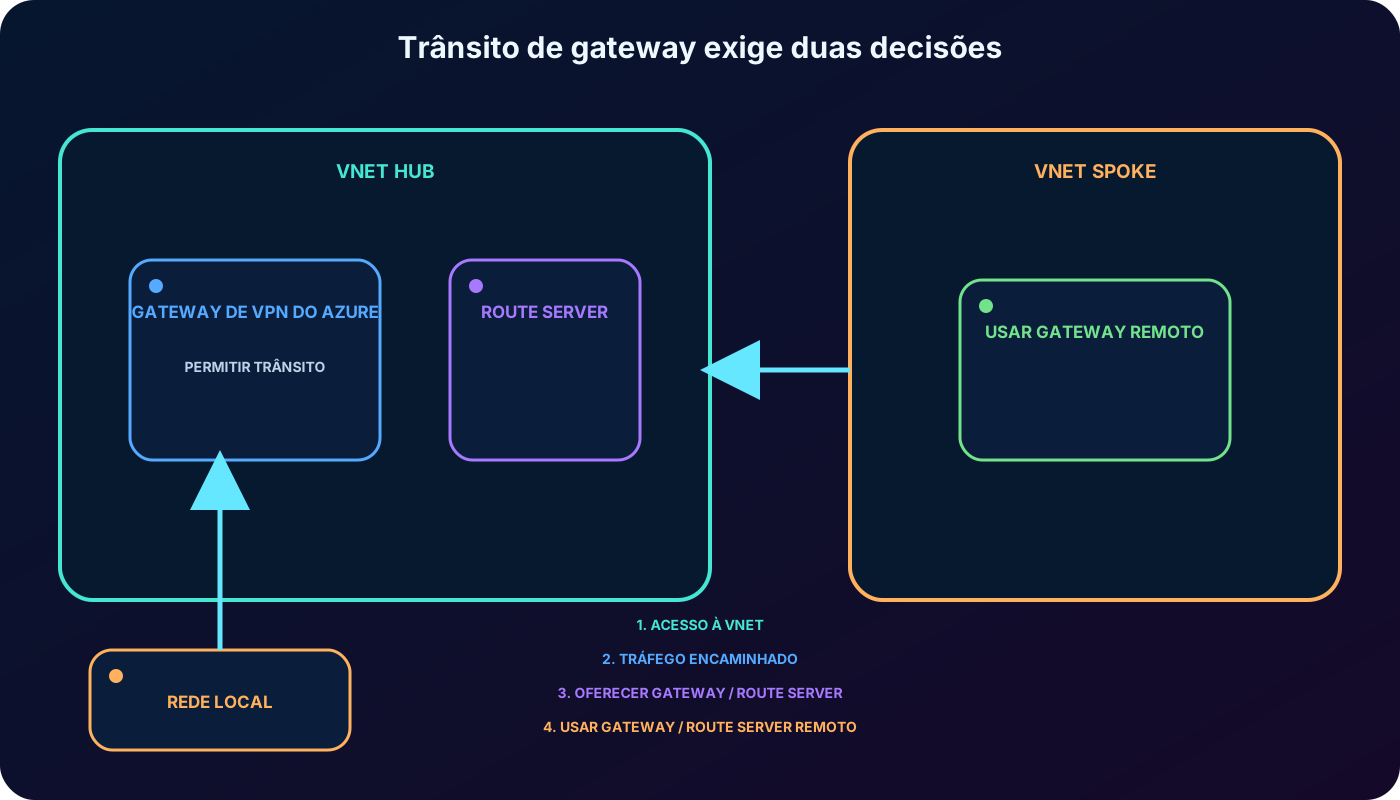
O hub precisa oferecer o e a spoke precisa optar por consumi-lo.
9. O trânsito de compartilha conectividade híbrida
Uma VNet hub pode hospedar o do e compartilhá-lo com spokes emparelhadas. No objeto do hub, habilite o trânsito; em cada spoke consumidora, use o remoto. Assim, não é preciso implantar e manter um gateway de VPN por spoke.
Site a site: túnel IPsec entre o hub e a rede local.
VNet a VNet: túnel por quando o emparelhamento não é o caminho escolhido.
Ponto a site: conexão de dispositivos clientes individuais.
ExpressRoute: um compartilhado também pode participar de arquiteturas de trânsito compatíveis.
O trânsito funciona no emparelhamento local e global. Uma spoke consumidora não pode ter seu próprio de rede virtual e só pode selecionar um par com remoto ou Route Server. O lado remoto deve oferecer explicitamente o serviço.
10. Segurança ainda filtra uma rota alcançável
O estado Conectado cria rotas do sistema para os prefixos remotos, mas alcançar o destino não significa ter permissão. nas sub-redes ou NICs de origem e destino podem negar o fluxo. Firewall, NVA, firewall do sistema operacional, políticas de serviço e o próprio ouvinte da aplicação podem impor condições adicionais.
Nas rotas efetivas da NIC, procure cada prefixo remoto com próximo salto do tipo emparelhamento de rede virtual. Em regras de segurança efetivas, confirme o resultado combinado dos . Essa separação evita tratar um bloqueio de porta como falha de roteamento.
11. O emparelhamento não é transitivo
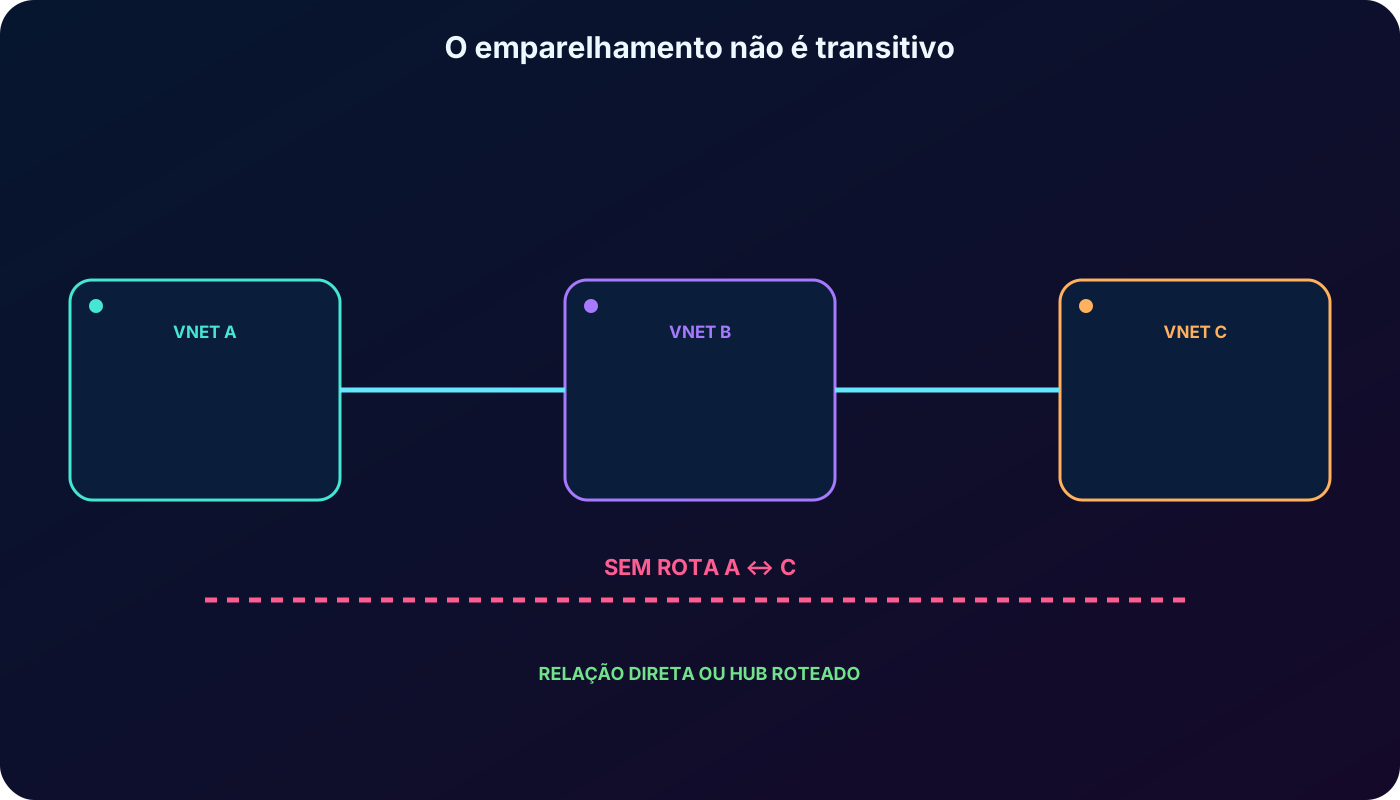
Se A estiver emparelhada com B e B com C, o não cria uma rota implícita entre A e C. Cada relação atende somente o par direto. Essa ausência de transitividade é uma armadilha recorrente da AZ-104.
Para ligar A e C, crie um emparelhamento direto ou encaminhe o tráfego intencionalmente por um serviço no hub, como NVA, , gateway de VPN ou uma arquitetura compatível com Route Server. Encaminhamento, UDRs e regras de segurança precisam concordar.
Duas relações existentes não produzem automaticamente uma terceira.
12. Hub-spoke centraliza serviços de rede
Em uma topologia hub-spoke, cada spoke é emparelhada com um hub central, evitando uma malha completa. O hub costuma reunir compartilhado, ou outra NVA, , de ou ExpressRoute e ferramentas operacionais. As spokes hospedam aplicações e cargas de negócio.
A topologia reduz duplicação e cria um ponto consistente de inspeção. Ainda assim, ela não torna automático o tráfego entre spokes: é necessário emparelhamento direto ou um caminho roteado deliberadamente pelo hub.
13. Rotas definidas pelo usuário escolhem o próximo salto
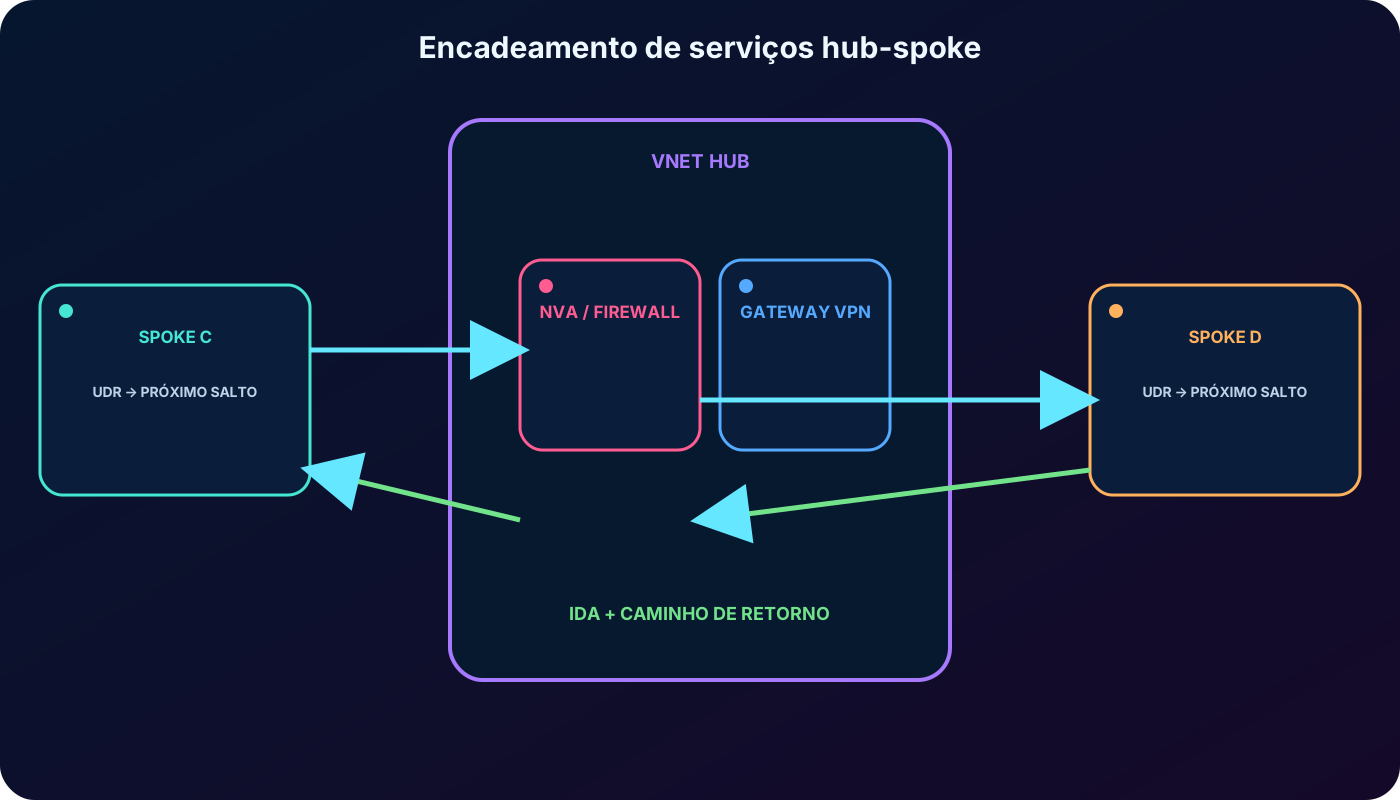
O cria rotas do sistema para prefixos locais, emparelhados e aprendidos do . Uma tabela pode acrescentar rotas definidas pelo usuário (UDRs) para alterar ou refinar o caminho. No encadeamento, a UDR de uma sub-rede spoke usa como próximo salto o privado de uma NVA na rede hub emparelhada; também pode direcionar tráfego compatível a um de rede virtual.
Habilite encaminhamento de na NIC da NVA e configure o sistema do dispositivo para encaminhar e inspecionar pacotes.
Permita tráfego encaminhado nas direções de emparelhamento envolvidas.
Associe a tabela à sub-rede correta e planeje o retorno; assimetria costuma interromper inspeção com estado.
Não use um do como tipo de próximo salto de uma UDR para rotear entre VNets emparelhadas.
Valide separadamente as rotas do e a política da NVA.
14. Encadeamento insere um dispositivo ou no fluxo
Encadear serviços significa conduzir deliberadamente o tráfego por uma função de rede antes do destino. Uma UDR pode enviar os pacotes de uma spoke a uma VM de firewall no hub; o firewall inspeciona e outro caminho entrega o tráfego permitido a uma segunda spoke ou à rede local.
O emparelhamento sozinho não constrói a cadeia. Ela depende da conectividade, da permissão de tráfego encaminhado, das UDRs, do encaminhamento na NVA, das regras de segurança e de um caminho de retorno válido. Faça o diagnóstico salto por salto.
O emparelhamento cria adjacência; as UDRs e o serviço de encaminhamento criam trânsito.
15. Gerenciador de amplia a escala
Manter manualmente relações recíprocas e opções consistentes torna-se difícil em muitas assinaturas e regiões. O Gerenciador de centraliza configurações de conectividade hub-spoke ou malha e automatiza as relações planejadas em escala.
A gestão central não substitui planejamento , segurança, , roteamento ou domínios de falha. Ela muda como a topologia desejada é implantada e governada.
16. Cenário e arquitetura do laboratório
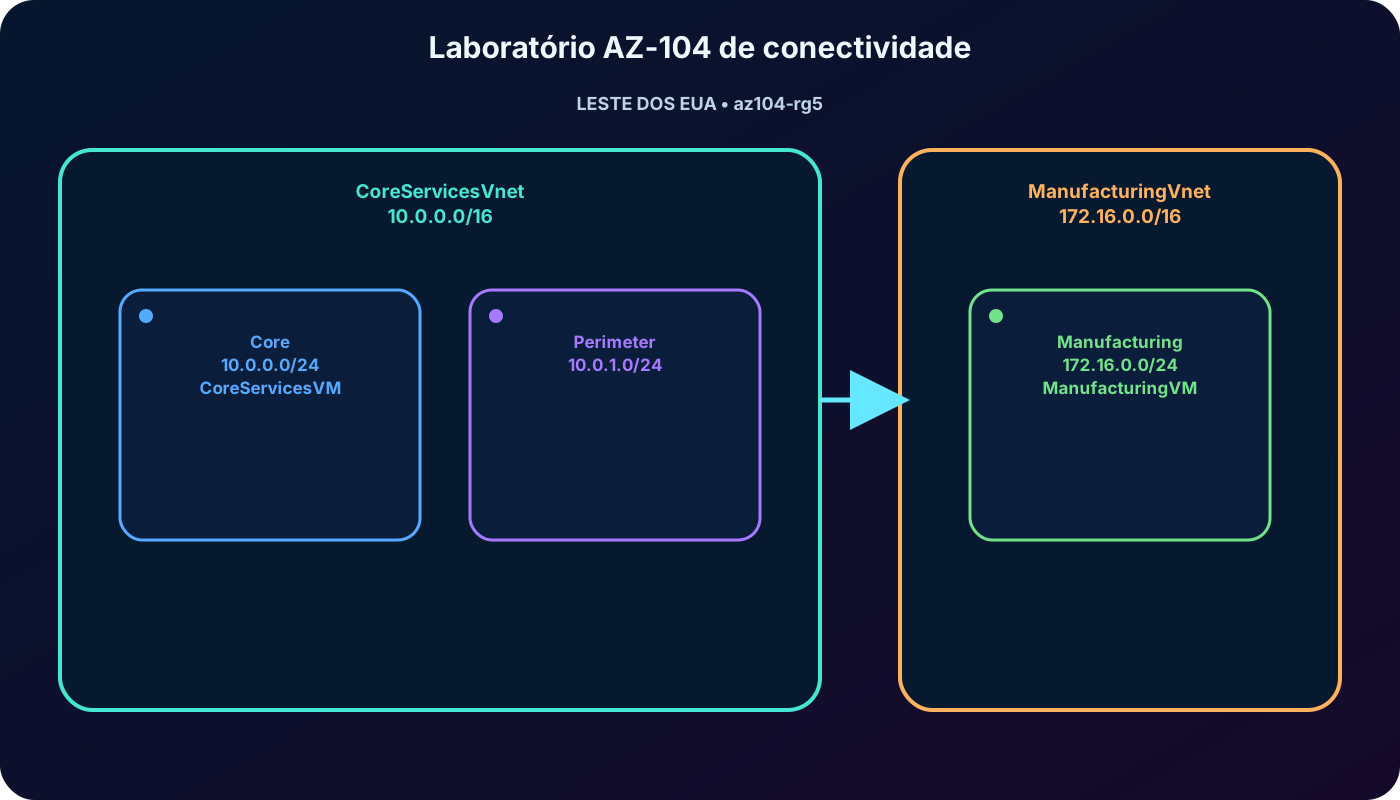
O exercício separa serviços centrais de TI e recursos de manufatura. O mesmo padrão pode representar produção e desenvolvimento ou subsidiárias independentes. As redes começam isoladas e são emparelhadas apenas quando o fluxo é necessário. Reserve cerca de 50 minutos e use uma assinatura autorizada.
Topologia do exercício no grupo az104-rg5, região Leste dos EUA.
VNet
Espaço
Sub-rede
Carga
CoreServicesVnet
10.0.0.0/16
Core — 10.0.0.0/24
CoreServicesVM
CoreServicesVnet
10.0.0.0/16
Perimeter — 10.0.1.0/24
Reservada a serviços de perímetro
ManufacturingVnet
172.16.0.0/16
Manufacturing — 172.16.0.0/24
ManufacturingVM
Os prefixos não sobrepostos permitem emparelhamento sem tradução de endereços.
17. Tarefas: construir, observar a falha, emparelhar e testar
Crie CoreServicesVnet, as sub-redes Core e Perimeter e CoreServicesVM.
Crie ManufacturingVnet, a sub-rede Manufacturing e ManufacturingVM.
Antes do emparelhamento, use a solução de problemas de conexão do Observador de Rede do para demonstrar que não há rota entre as VMs.
Crie CoreServicesVnet-para-ManufacturingVnet e a relação recíproca; confirme Conectado nos dois lados.
Use ou outro método aprovado para validar a conectividade por privado.
Opcionalmente, crie uma rota personalizada e pratique associação de tabela e escolha de próximo salto sem presumir transitividade.
O exercício pratica seis competências: criar as duas VMs, testar com o Observador de Rede, configurar ambos os emparelhamentos, validar pelo e, opcionalmente, aplicar uma rota personalizada. Use regras restritivas e exclua somente o grupo exclusivo do laboratório após verificar que não contém recursos compartilhados.
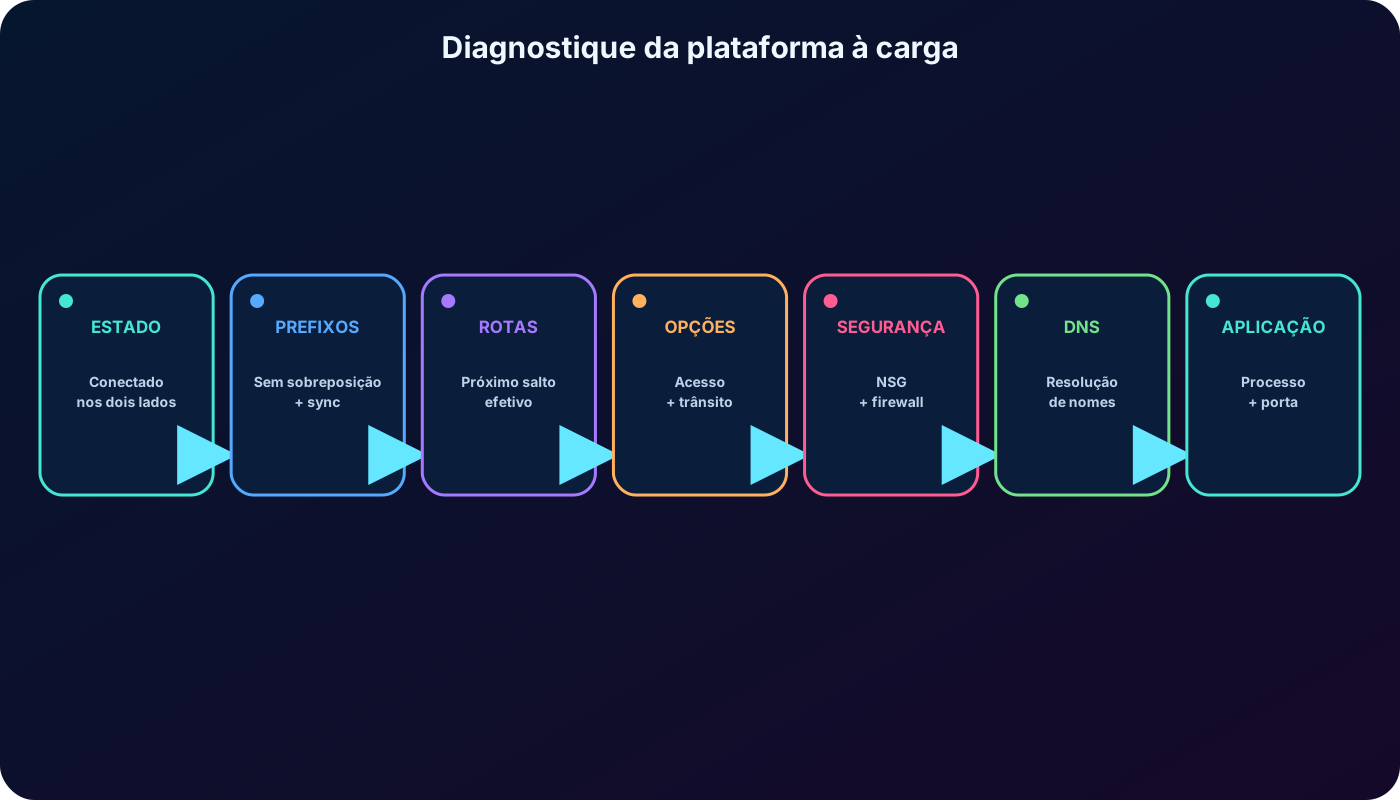
18. Diagnostique do plano de controle até a aplicação
Estado: ambos os objetos devem estar Conectados, não Iniciados ou Desconectados.
Prefixos: não pode haver sobreposição e os pares precisam ser sincronizados após redimensionamento.
Rotas: confira o próximo salto esperado nas rotas efetivas — emparelhamento, UDR, ou NVA.
Opções: revise acesso, tráfego encaminhado, trânsito e uso do remoto nas duas direções.
Segurança: examine regras efetivas do , política de firewall e firewall do sistema convidado.
Encaminhador: valide encaminhamento , integridade, política da NVA e retorno simétrico.
: teste primeiro o privado; se somente o nome falhar, corrija Privado do ou personalizado.
Aplicação: confirme processo, endereço de escuta e porta.
Avance da plataforma para a carga; cada verificação elimina uma classe de problema.
19. Respostas da avaliação fornecida
Avaliação do módulo com justificativa.
Pergunta
Resposta correta
Motivo
Qual estado confirma a relação nos dois lados?
Conectado
Iniciado indica direção única ou lado recíproco incompleto.
Qual recurso permite compartilhar um e os recursos conectados?
Trânsito de
Ponto a site conecta clientes, e transitividade de emparelhamento não ocorre automaticamente.
Qual frase descreve melhor o tráfego?
Ele permanece no backbone privado da Microsoft.
Não depende da internet pública e o modo global pode atravessar regiões compatíveis.
20. Regras de decisão e armadilhas da AZ-104
Mesma região: emparelhamento local. Regiões distintas na mesma nuvem: global.
O caminho é privado e direto, mas tem cobrança e não substitui ou exigida pela aplicação.
Uma relação completa tem dois objetos direcionais; o estado de sucesso é Conectado.
Prefixos não podem se sobrepor. Após redimensionamento compatível, sincronize os pares em vez de excluir a relação.
A-B mais B-C não equivale a A-C. Use relação direta ou hub roteado intencionalmente.
O hub permite trânsito e a spoke usa o remoto; a spoke não pode ter próprio ao mesmo tempo.
Permitir tráfego encaminhado apenas aceita pacotes; não cria UDR nem configura uma NVA.
O emparelhamento não fornece entre VNets por padrão.
Basic está desativado; escolha Standard em novas arquiteturas.
21. Revisão compacta de todos os tópicos
Versão resumida para revisão.
Tópico
Memorize
Finalidade
Comunicação por privado entre VNets independentes pelo backbone da Microsoft.
Tipos
Local na mesma região; global entre regiões da mesma nuvem do .
Requisitos
Prefixos exclusivos, permissão nas duas redes e dois objetos direcionais.
Estado
Primeiro lado fica Iniciado; os dois lados tornam-se Conectados.
Opções
Acesso direto, tráfego encaminhado, oferecer e consumir ou Route Server.
Trânsito
Hub compartilha /ExpressRoute; spoke usa remoto e não pode ter um local.
Não transitivo
A-B e B-C não roteiam A-C automaticamente.
UDR e cadeia
A rota escolhe NVA/; encaminhamento e retorno completam a cadeia.
Escala
Gerenciador de aplica conectividade hub-spoke ou malha.
Validação
Estado, prefixos sincronizados, rotas/regras efetivas, Observador de Rede, e aplicação.
22. Recordação ativa, Copilot e recursos oficiais
Perguntas para recordação ativa
Desenhe os dois objetos necessários para obter Conectado.
Explique por que um caminho privado direto ainda pode falhar por rota, , ou aplicação.
Configure as duas opções para uma spoke consumir o do hub.
Transforme três VNets não transitivas em hub-spoke roteado.
Explique o procedimento após redimensionar o espaço de uma VNet emparelhada.
Recrie o laboratório CoreServicesVnet/ManufacturingVnet e preveja as rotas efetivas.
Perguntas úteis para o Microsoft Copilot
O Copilot pode comparar alternativas, explicar configurações e investigar uma arquitetura do . Experimente: “O que é o Emparelhamento de e quais vantagens oferece?” e “Explique cada opção do emparelhamento e quando habilitá-la”. Confirme o resultado na configuração real e na documentação atual.