Arquitetura de monitoramento: Azure Monitor, Log Analytics, Pastas de Trabalho, insights e Data Explorer
Projete coleta de pilha completa, topologia de workspaces, acesso, custos, visualização, alertas, insights de recursos e análise de telemetria em escala.
Tempo de estudo sugerido: 78 minutos • Nível intermediário • Reescrita autoral completa com resumo conciso de cada tópico
Por João Ricardo Dutra••Conteúdo autoral completo
1. O monitoramento deve cobrir toda a pilha do aplicativo
Uma arquitetura de nuvem não se torna observável apenas porque cada recurso oferece um painel. O design precisa correlacionar infraestrutura, serviços de plataforma, comportamento do aplicativo, disponibilidade e experiência do usuário para detectar degradações antes que se tornem indisponibilidades prolongadas.
No cenário da Tailwind Traders, cargas e migram após incidentes demorados para identificar e corrigir. O estado desejado é o monitoramento contínuo de pilha completa, com insights úteis, alertas proativos e análise de métricas e da plataforma.
Resumo do tópico
O monitoramento de pilha completa conecta integridade, desempenho, disponibilidade e experiência do usuário para reduzir os tempos de detecção e recuperação.
2. O é a plataforma comum de dados de observabilidade
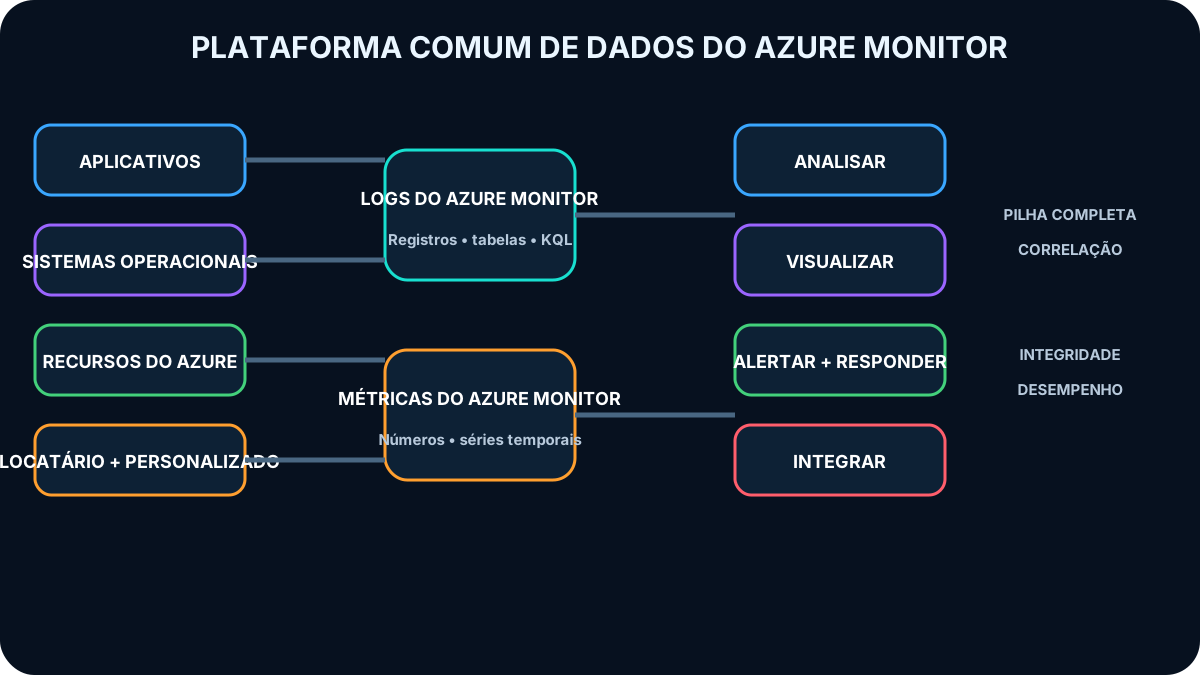
O recebe telemetria de aplicativos, sistemas operacionais, recursos do , assinaturas, e fontes personalizadas. A plataforma compartilhada permite analisar vários recursos com um conjunto comum de consultas, visualizações, alertas e automações.
O centraliza telemetria heterogênea e a disponibiliza para análise, visualização, alertas e integrações.
Resumo do tópico
O oferece uma plataforma única para coletar e analisar telemetria das camadas de aplicativo e infraestrutura.
3. e Métricas respondem a perguntas diferentes
Os dois componentes primários do .
Componente
Modelo de dados
Melhor aplicação
do
Registros organizados em tabelas
Investigação complexa, correlação, filtros, junções, agregações e histórico
Métricas do
Valores numéricos de série temporal coletados em intervalos
Integridade quase em tempo real, tendências, painéis, limites e resposta rápida
Um mesmo incidente costuma exigir os dois. A métrica revela que a latência ultrapassou um limite; os explicam qual solicitação, dependência, identidade ou configuração contribuiu para o problema.
Resumo do tópico
As métricas mostram rapidamente que o comportamento mudou; os fornecem o contexto para explicar por quê.
4. Organize as fontes pelas camadas do aplicativo e da plataforma
A camada superior representa o aplicativo e suas transações de negócio. Abaixo ficam sistema operacional convidado, recurso do , assinatura e plano de controle do . Colete telemetria suficiente em cada camada para ligar o sintoma percebido pelo usuário à causa técnica, sem ingerir dados indiscriminadamente.
Resumo do tópico
O modelo em camadas liga sintomas do aplicativo a eventos do sistema operacional, recurso, assinatura e .
5. Regras de coleta de dados tornam a explícita e reutilizável
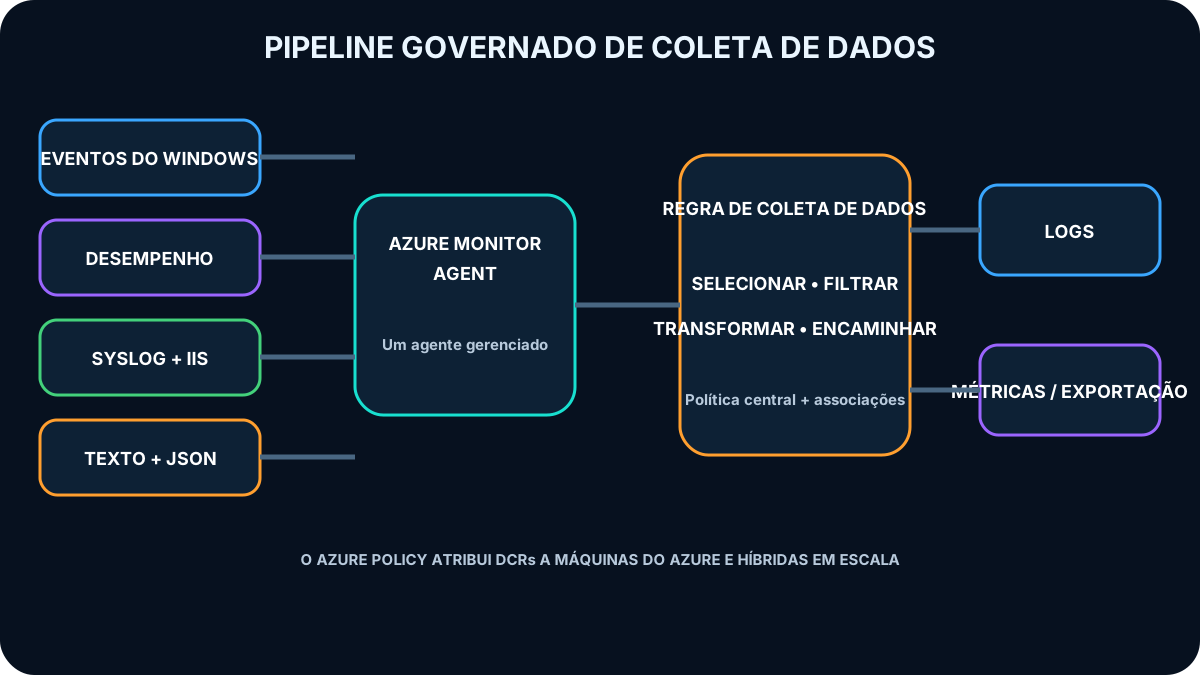
As regras de coleta de dados (DCRs) definem o que coletar, como filtrar ou transformar e para onde enviar. Elas são criadas centralmente e vinculadas aos recursos por associações de regra de coleta de dados, separando a política de coleta da configuração individual das máquinas.
O pode implantar e associar DCRs em escala para reduzir desvio de configuração em máquinas virtuais do e máquinas híbridas.
A DCR é o contrato governado entre fontes, transformações e destinos de telemetria.
Resumo do tópico
As DCRs centralizam seleção, transformação, roteamento e atribuição de fontes para governar a telemetria em escala.
6. O Agente do coleta dados do sistema e das cargas
Eventos do Windows, inclusive os produzidos por ferramentas como Sysmon.
Contadores de desempenho do sistema operacional e das cargas.
Mensagens Syslog de sistemas e serviços Linux.
do IIS lidos no disco local de máquinas Windows.
Arquivos personalizados de texto e cujo esquema da tabela de destino é definido na DCR.
Resumo do tópico
O Agente do usa DCRs para coletar eventos Windows, Syslog, IIS, desempenho e arquivos personalizados em um gerenciado.
7. A KQL transforma registros em evidência operacional
A KQL (Linguagem de Consulta Kusto) consulta as tabelas dos do . Filtros restringem eventos, agregações resumem comportamentos, junções correlacionam fontes e operadores de série temporal revelam tendências e anomalias. As consultas são somente leitura e alimentam investigações, Pastas de Trabalho e alertas de .
Resumo do tópico
A KQL converte registros coletados em correlações, tendências, anomalias, relatórios e condições de alerta.
8. Alertas exigem detecção, processamento e encaminhamento
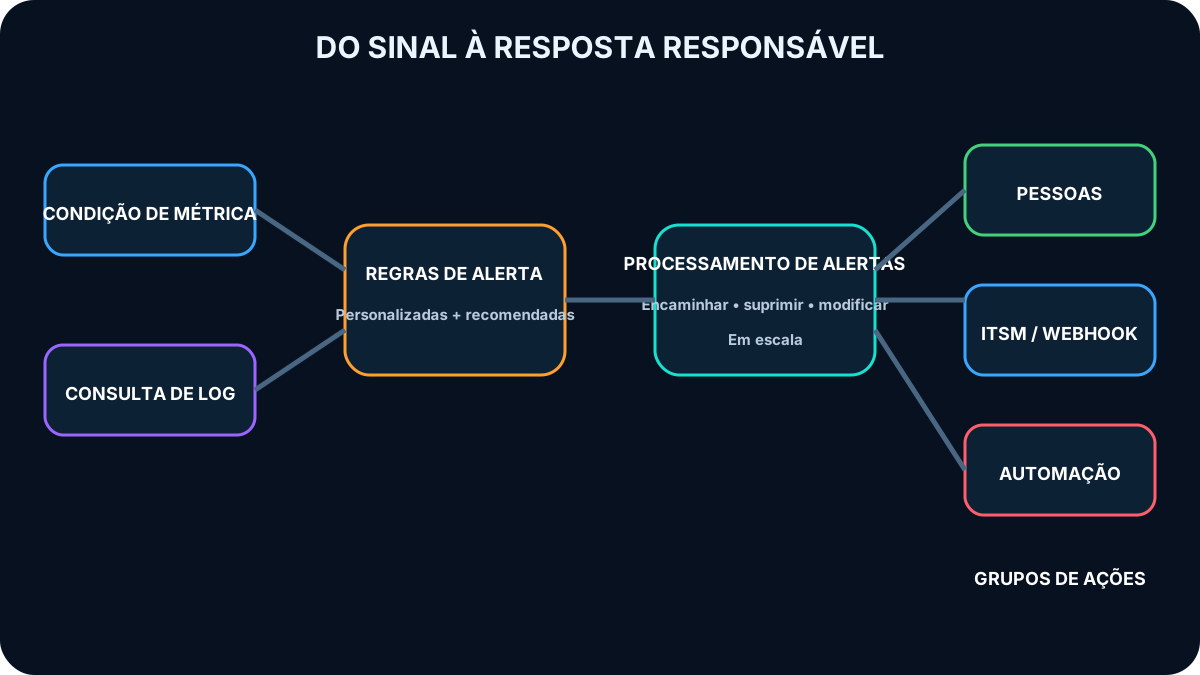
Regras de alerta avaliam ou Métricas e criam um alerta quando uma condição ocorre. Regras de alerta recomendadas oferecem pontos de partida mantidos pela Microsoft. Grupos de ações definem notificações e automações; regras de processamento de alertas encaminham, suprimem ou modificam alertas em escala.
Um design completo separa a lógica de detecção do processamento em escala e dos destinos de resposta.
Resumo do tópico
Alertas confiáveis combinam sinal significativo, condição avaliada, processamento escalável e destino de resposta responsável.
9. O Explorador de Métricas apoia investigações interativas
O Explorador de Métricas permite selecionar métricas, dimensões, agregações e intervalos de tempo. Ele ajuda a investigar picos de utilização, padrões de acesso, comportamento de cargas e janelas de incidente antes de transformar uma descoberta em painel ou alerta permanente.
Resumo do tópico
O Explorador de Métricas conecta valores de série temporal a uma decisão validada de monitoramento ou alerta.
10. Um do Analytics é contêiner e limite de governança
Os do armazenam registros em um do Analytics. Esse recurso do funciona como limite administrativo, localização geográfica e contêiner agregador. Cada adicional deve atender a uma necessidade clara de acesso, conformidade, residência ou operação.
Resumo do tópico
O determina onde os residem, como são administrados e qual limite de governança se aplica.
11. Tabelas do preservam esquemas específicos das fontes
Os dados são organizados em tabelas com propriedades e esquemas associados ao produtor. A maioria das fontes grava em tabelas próprias. Isso mantém a KQL previsível, enquanto transformações de DCR e tabelas personalizadas normalizam telemetria selecionada quando necessário.
Resumo do tópico
Tabelas organizam os dados por produtor e esquema sem reduzir toda a telemetria a uma estrutura única.
12. Custos incluem , compromisso, limite, retenção e arquivo
Um pode usar pagamento conforme o uso ou camada de compromisso com capacidade diária fixa. O limite diário é uma proteção possível, mas não pode eliminar silenciosamente evidências críticas. A retenção interativa varia de 30 a 730 dias, e registros antigos podem seguir para arquivo de menor custo.
O custo deve acompanhar o valor do dado: colete campos necessários, remova ruído antes da quando adequado, defina retenção por tabela e requisito e acompanhe tendências de volume.
Resumo do tópico
Otimize custos com coleta deliberada, camada de preço, limites seguros, retenção por tabela e arquivo, sem sacrificar evidências essenciais.
13. O do restringe consulta e administração dos
O controle de acesso baseado em função do concede somente as permissões de monitoramento necessárias. Um central ainda pode diferenciar o acesso conforme o modelo operacional, principalmente quando as consultas respeitam o escopo de recursos administrado por cada equipe.
Resumo do tópico
centralizado não implica visibilidade universal: o do preserva o privilégio mínimo.
14. dedicados atendem a requisitos especializados
físicos gerenciados pela Microsoft são o padrão. Um dedicado é indicado para com chave gerenciada pelo cliente, Customer Lockbox ou volume de sustentado muito alto. A escolha altera capacidade e custo e precisa de justificativa arquitetural.
Resumo do tópico
Use dedicado para requisitos explícitos de , acesso de suporte ou sustentada, não como topologia padrão.
15. Divida somente por um limite arquitetural real
A soberania ou a conformidade exige que dados sejam armazenados em regiões específicas.
A proximidade regional evita custos de transferência de dados de saída.
Departamentos exigem isolamento estrito e não precisam de correlação consolidada.
dedicado ou outra capacidade de nível de cria um limite efetivo.
Escala de armazenamento, isoladamente, não justifica a divisão: um pode crescer para petabytes.
Resumo do tópico
Residência, transferência, isolamento e capacidades especiais podem justificar vários ; escala bruta geralmente não.
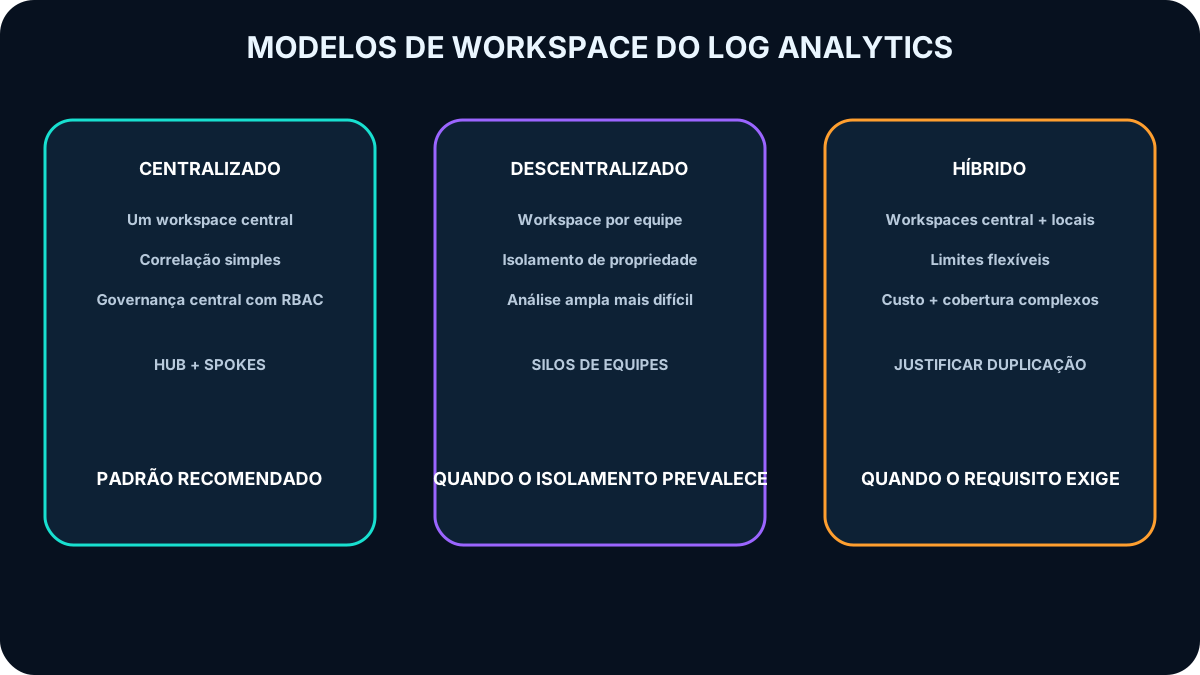
16. O modelo centralizado favorece correlação e operação simples
No modelo hub-and-spoke, uma equipe administra o central e os recursos participantes enviam a ele. Pesquisa e correlação entre recursos ficam simples, enquanto controle de acesso e exigem governança central disciplinada.
A topologia equilibra análise unificada, isolamento organizacional e complexidade administrativa.
Resumo do tópico
A centralização simplifica busca, correlação e gerenciamento; a equipe de plataforma deve governar acesso e volume.
17. Modelos descentralizado e híbrido ampliam isolamento e complexidade
No modelo descentralizado, cada equipe mantém seu no grupo de recursos que controla. A segurança acompanha a propriedade, mas investigações abrangentes ficam difíceis. O híbrido combina centrais e locais e frequentemente adiciona custo duplicado, lacunas de cobertura e evidências de conformidade complexas.
Resumo do tópico
A descentralização isola a propriedade; o híbrido precisa justificar duplicação de dados, custo e complexidade de auditoria.
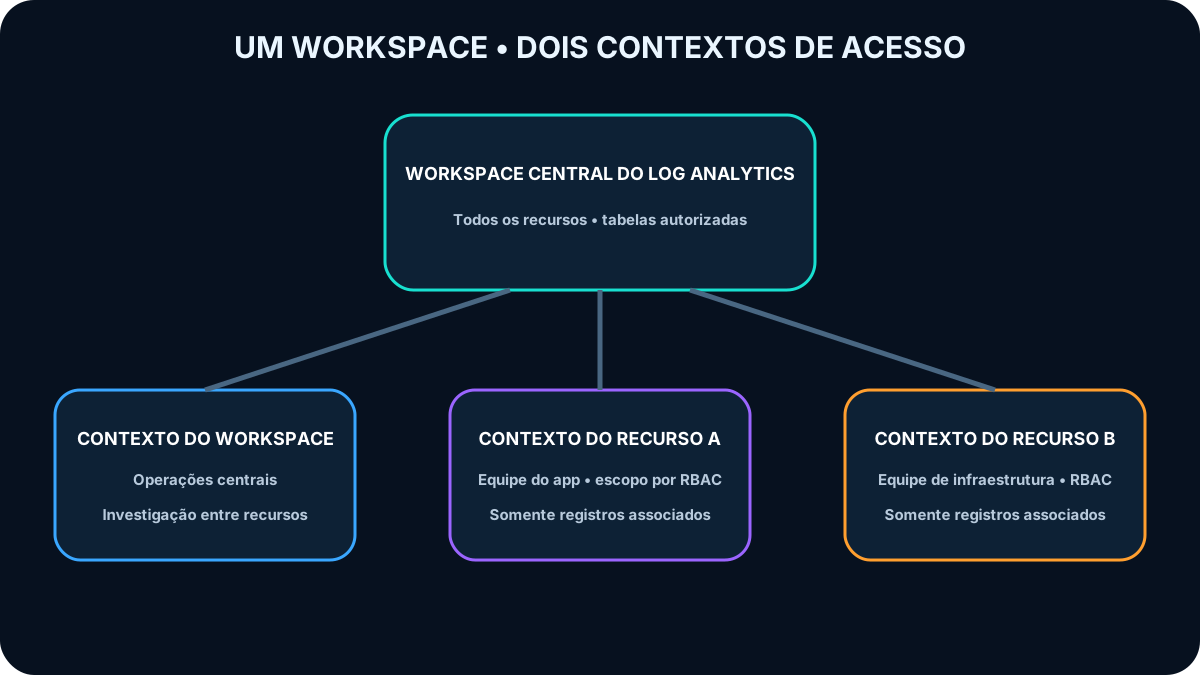
18. Os contextos de e recurso atendem a públicos diferentes
Modos de acesso aos .
Modo
Escopo da consulta
Usuário típico
Contexto do
Todos os dados autorizados nas tabelas do
Operações centrais, segurança e investigação entre recursos
Contexto do recurso
Registros ligados ao recurso, grupo de recursos ou assinatura selecionado
Equipes de carga limitadas pelo do no recurso
Um pode oferecer visão operacional global e acessos por recurso com privilégio mínimo.
Resumo do tópico
O contexto do permite correlação ampla; o contexto do recurso aplica ao escopo selecionado.
19. Não fragmente apenas para acomodar crescimento
Os do são um serviço de alta escala. O pode crescer para petabytes; portanto, o crescimento deve ser tratado primeiro com governança de coleta, planos de tabela, retenção e capacidade, e não com proliferação arbitrária.
Resumo do tópico
A escala é administrada pelo design de e ciclo de vida dos dados, sem exigir divisão automática do .
20. A recomendação comum é um central governado
Quando residência e isolamento não exigem separação, um na assinatura de TI cria uma base gerenciável. Recursos, soluções, baseado em , insights de VM, aplicativos e infraestrutura de apoio enviam telemetria diretamente para ele.
Consultas em contexto de recurso e preservam os limites das equipes, enquanto o time central mantém a visão consolidada.
Resumo do tópico
Um central com acesso por recurso costuma equilibrar gerenciamento, correlação e privilégio mínimo.
21. Pastas de Trabalho do criam relatórios interativos
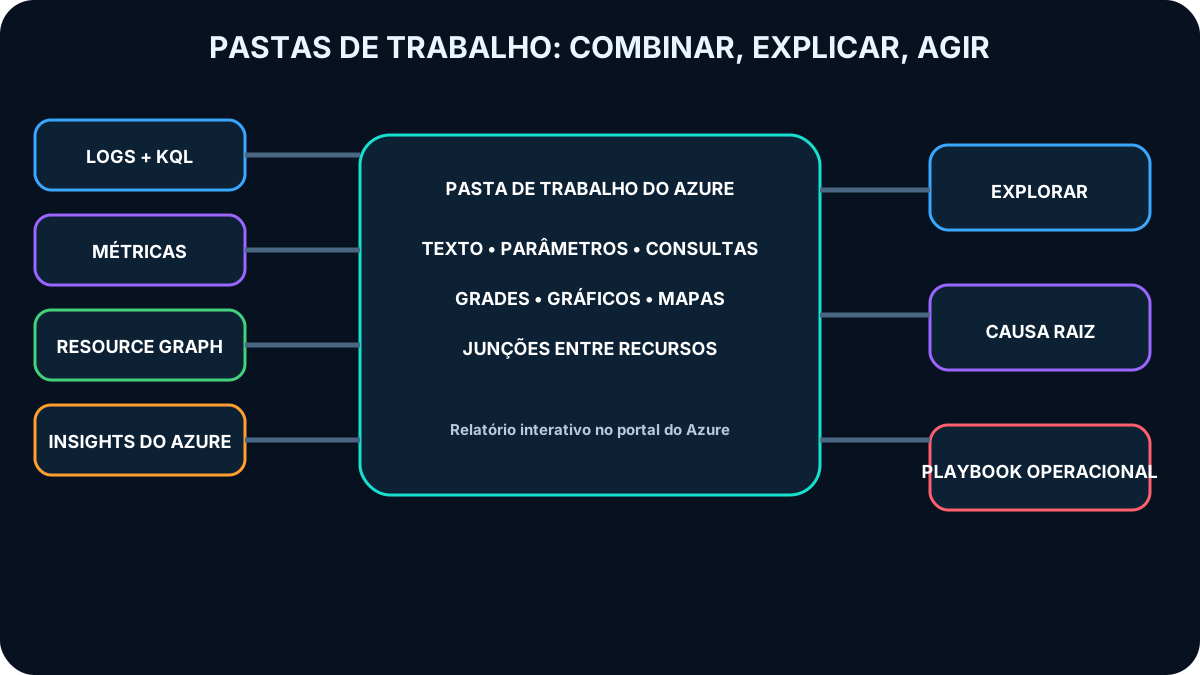
As Pastas de Trabalho do são um recurso do que combina texto, parâmetros, consultas de , métricas e componentes visuais em uma tela flexível no portal do . Elas consultam várias fontes e mesclam resultados em uma experiência operacional interativa.
As Pastas de Trabalho transformam fontes distintas em uma superfície única de investigação e relatório.
Resumo do tópico
As Pastas de Trabalho oferecem uma camada flexível de relatório interativo sobre várias fontes de monitoramento.
22. Pastas de Trabalho apoiam exploração, causa raiz e playbooks
Explorar uso do aplicativo e padrões de desempenho ainda desconhecidos.
Localizar máquinas virtuais com CPU alta ou pouca memória.
Cruzar dados de vários recursos para revelar dependências.
Documentar a investigação de um incidente com dados vivos e explicações.
Criar operacional com verificações repetíveis.
Publicar relatórios visuais avançados no portal do .
Resumo do tópico
Pastas de Trabalho são valiosas quando contexto, interação, explicação e dados vivos devem coexistir.
23. Insights do oferecem experiências específicas por recurso
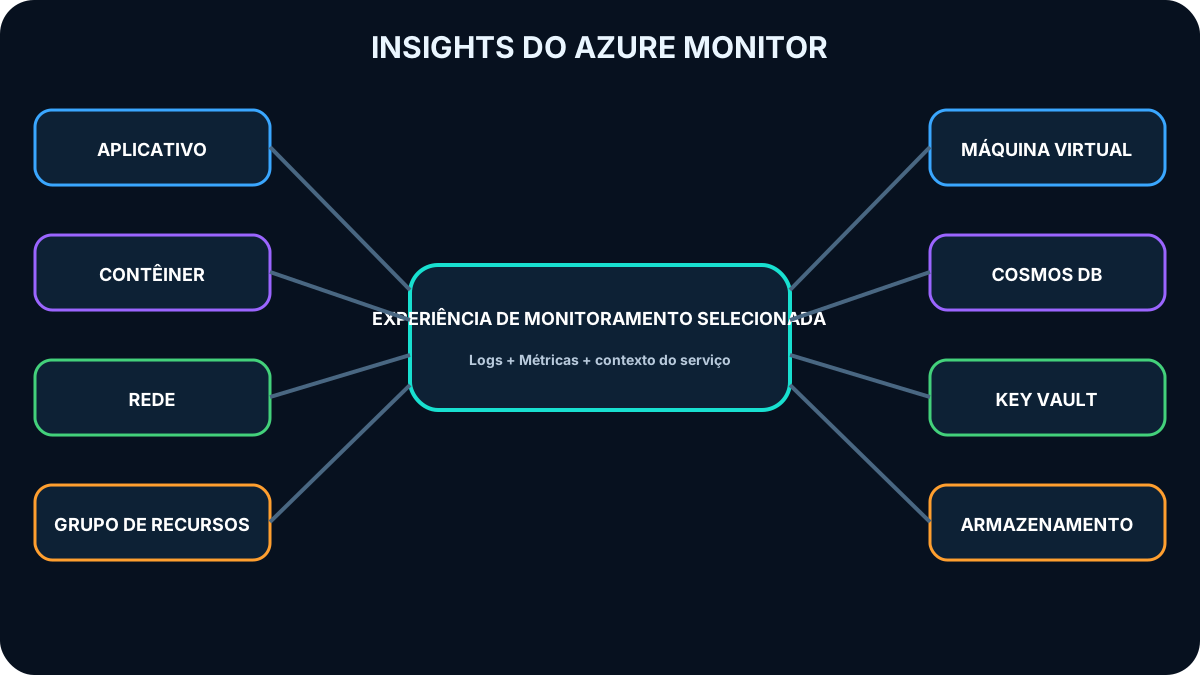
Os insights são experiências de monitoramento selecionadas para aplicativos e serviços específicos. Eles combinam e métricas, aplicam análise do domínio e apresentam disponibilidade, desempenho, uso, capacidade, falhas, dependências e integridade sem exigir que cada equipe crie o primeiro painel do zero.
Resumo do tópico
Insights reúnem , Métricas e conhecimento do serviço em experiências focadas por tipo de recurso.
24. Escolha o insight correspondente ao serviço monitorado
Exemplos de insights do .
Insight
Valor principal
APM, comportamento do aplicativo, disponibilidade, falhas, dependências e experiência do usuário
Insights de contêiner
Desempenho de e cargas Kubernetes no
Insights de rede
Integridade, métricas, topologia e pesquisa de dependências de rede
Insights de grupo de recursos
Triagem com contexto de integridade e desempenho do grupo
Insights de VM
Máquinas Windows e Linux, conjuntos de dimensionamento, processos, desempenho e dependências
Insights do
Desempenho, falhas, capacidade e integridade operacional
Insights do
Solicitações, desempenho, falhas e latência dos cofres
Insights do do
Desempenho, capacidade e disponibilidade das contas de armazenamento
Cada insight acrescenta a visão do serviço e permanece ligado a e Métricas do .
Resumo do tópico
Insights de aplicativo, computação, rede, banco, segurança e armazenamento expõem os sinais mais relevantes de cada domínio.
25. Combine insights e Pastas de Trabalho em uma narrativa operacional
Insights aceleram o diagnóstico do recurso; Pastas de Trabalho combinam essa evidência com outras fontes. Juntos, podem seguir uma transação ruim do até dependência, VM, caminho de rede e conta de armazenamento, registrando a sequência como .
Resumo do tópico
Insights fornecem evidência focada; Pastas de Trabalho montam uma investigação reutilizável entre recursos.
26. O analisa grande volume quase em tempo real
O é uma plataforma rápida e altamente escalável para , telemetria, eventos, rastreamentos e séries temporais. Ele oferece , armazenamento, gerenciamento, consulta KQL e visualização de dados estruturados, semiestruturados e não estruturados provenientes de sites, aplicativos, e outras fontes.
Resumo do tópico
O permite explorar grandes fluxos de telemetria diversa quase em tempo real.
27. Use , e Data Explorer em conjunto
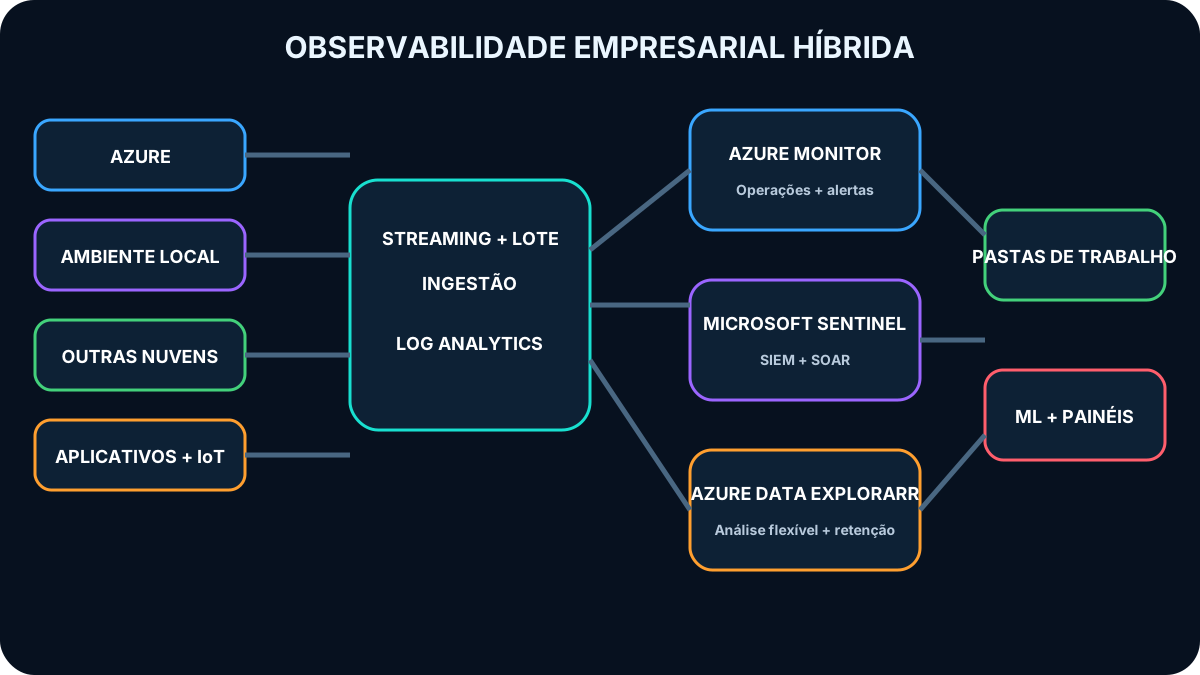
Uma arquitetura empresarial híbrida recebe em e lote do , ambiente local e outras nuvens. O oferece monitoramento operacional e alertas nativos. O acrescenta e sobre o Analytics. O fornece um repositório flexível para padrões ou retenção além das experiências prontas.
Os serviços se complementam em operações, segurança e análise flexível de alta escala.
Resumo do tópico
Combine Monitor para operações, Sentinel para segurança e Data Explorer para análise flexível de alta escala.
28. O Data Explorer atende a cenários avançados e personalizados
Analisar rastreamentos de aplicativo ou telemetria sem experiência pronta no Monitor ou Sentinel.
Criar painéis quase em tempo real, reconhecimento de padrões e análise de séries temporais.
Aplicar controle de acesso baseado em função granular.
Usar detecção de anomalias, previsão e machine learning.
Reter grandes volumes de por longos períodos com custo controlado.
Centralizar diferentes tipos de para análise avançada.
Resumo do tópico
O Data Explorer se destaca quando volume, variedade, análise personalizada, velocidade ou retenção superam experiências prontas.
29. Integrações de machine learning ampliam a análise
O integra-se ao e ao . A equipe pode treinar um modelo externamente, exportá-lo para pontuar dados no Data Explorer e aplicá-lo a telemetria recebida para anomalias, classificação ou previsão.
Resumo do tópico
Serviços externos treinam modelos e o os aplica em escala à telemetria operacional.
30. Aplique a arquitetura à avaliação da Tailwind Traders
Decisões da avaliação e justificativas.
Requisito
Melhor design
Justificativa
Todos os em um local, administração simples e correlação entre recursos
centralizado do Analytics
Uma equipe obtém pesquisa e correlação unificadas
Histórico de atividade de usuários no
de auditoria do
Registram atividades de diretório e administração de identidades
Experiência e comportamento do usuário em aplicativos externos
APM revela solicitações, disponibilidade, uso, falhas e dependências
Resumo do tópico
A avaliação associa operação central a um , atividade do aos de auditoria do Entra e experiência externa ao .
31. Monte uma estratégia de monitoramento em camadas
Inventarie serviços de negócio, recursos, dependências e responsáveis.
Defina sinais de , Métricas, atividade, auditoria, aplicativo e segurança por cenário crítico.
Governe coleta com DCRs, associações, Agente do e .
Escolha limites de por residência e acesso, não por escala de armazenamento.
Padronize preço, retenção, arquivo, , consultas, alertas e resposta.
Use insights para diagnóstico, Pastas de Trabalho para narrativas e Data Explorer para análise avançada.
Teste alertas e playbooks e refine continuamente coleta e limites.
Resumo do tópico
A estratégia completa conecta coleta, armazenamento, acesso, análise, visualização, alerta, resposta, custo e melhoria contínua.
32. Continue o estudo com pesquisa orientada
Compare monitoramento centralizado e descentralizado para uma organização concreta, relacione soluções de auditoria às evidências exigidas e elabore alertas conforme o Well-Architected . Valide limites, preços, regiões e requisitos atuais.